Jak zainstalować własny certyfikat SSL dla domeny?
Własny certyfikat SSL/TLS możesz zainstalować w DirectAdmin, jeśli masz certyfikat dla swojej domeny, pasujący klucz prywatny i certyfikaty pośrednie otrzymane od wystawcy. Poniższa instrukcja pokazuje zastąpienie certyfikatu w aktualnym panelu.
Na ilustracjach nazwa konta i domeny są przykładami, a adresy IP zastąpiono znakami x. W swoim panelu użyj danych własnej usługi.
Przygotuj pliki certyfikatu
- Certyfikat domeny w formacie PEM, obejmujący adresy, których używasz, np. domenę główną i www.
- Klucz prywatny utworzony przy generowaniu żądania CSR dla tego certyfikatu. Sam certyfikat nie wystarczy; klucz musi do niego pasować.
- Łańcuch certyfikatów pośrednich przekazany przez wystawcę, zwykle jako CA bundle.
Nie publikuj klucza prywatnego ani nie umieszczaj jego pliku w katalogu dostępnym przez WWW. Przed zastąpieniem działającego certyfikatu zachowaj jego bezpieczną kopię wraz z kluczem i łańcuchem, aby móc przywrócić poprzednią konfigurację. Nie usuwaj obecnego certyfikatu przed wgraniem nowego.
Jeśli nie potrzebujesz certyfikatu od zewnętrznego wystawcy, możesz skorzystać z bezpłatnego certyfikatu Let’s Encrypt. Przy certyfikacie zamówionym w Hostido sprawdź najpierw status instalacji w zamówieniu; nie zastępuj ponownie certyfikatu już zainstalowanego w ramach obsługi usługi.
1. Zaloguj się do DirectAdmin
Otwórz panel usługi hostingowej, na której chcesz wykonać konfigurację. Jeśli potrzebujesz pomocy, skorzystaj z instrukcji logowania do DirectAdmin.
2. Otwórz certyfikaty domeny
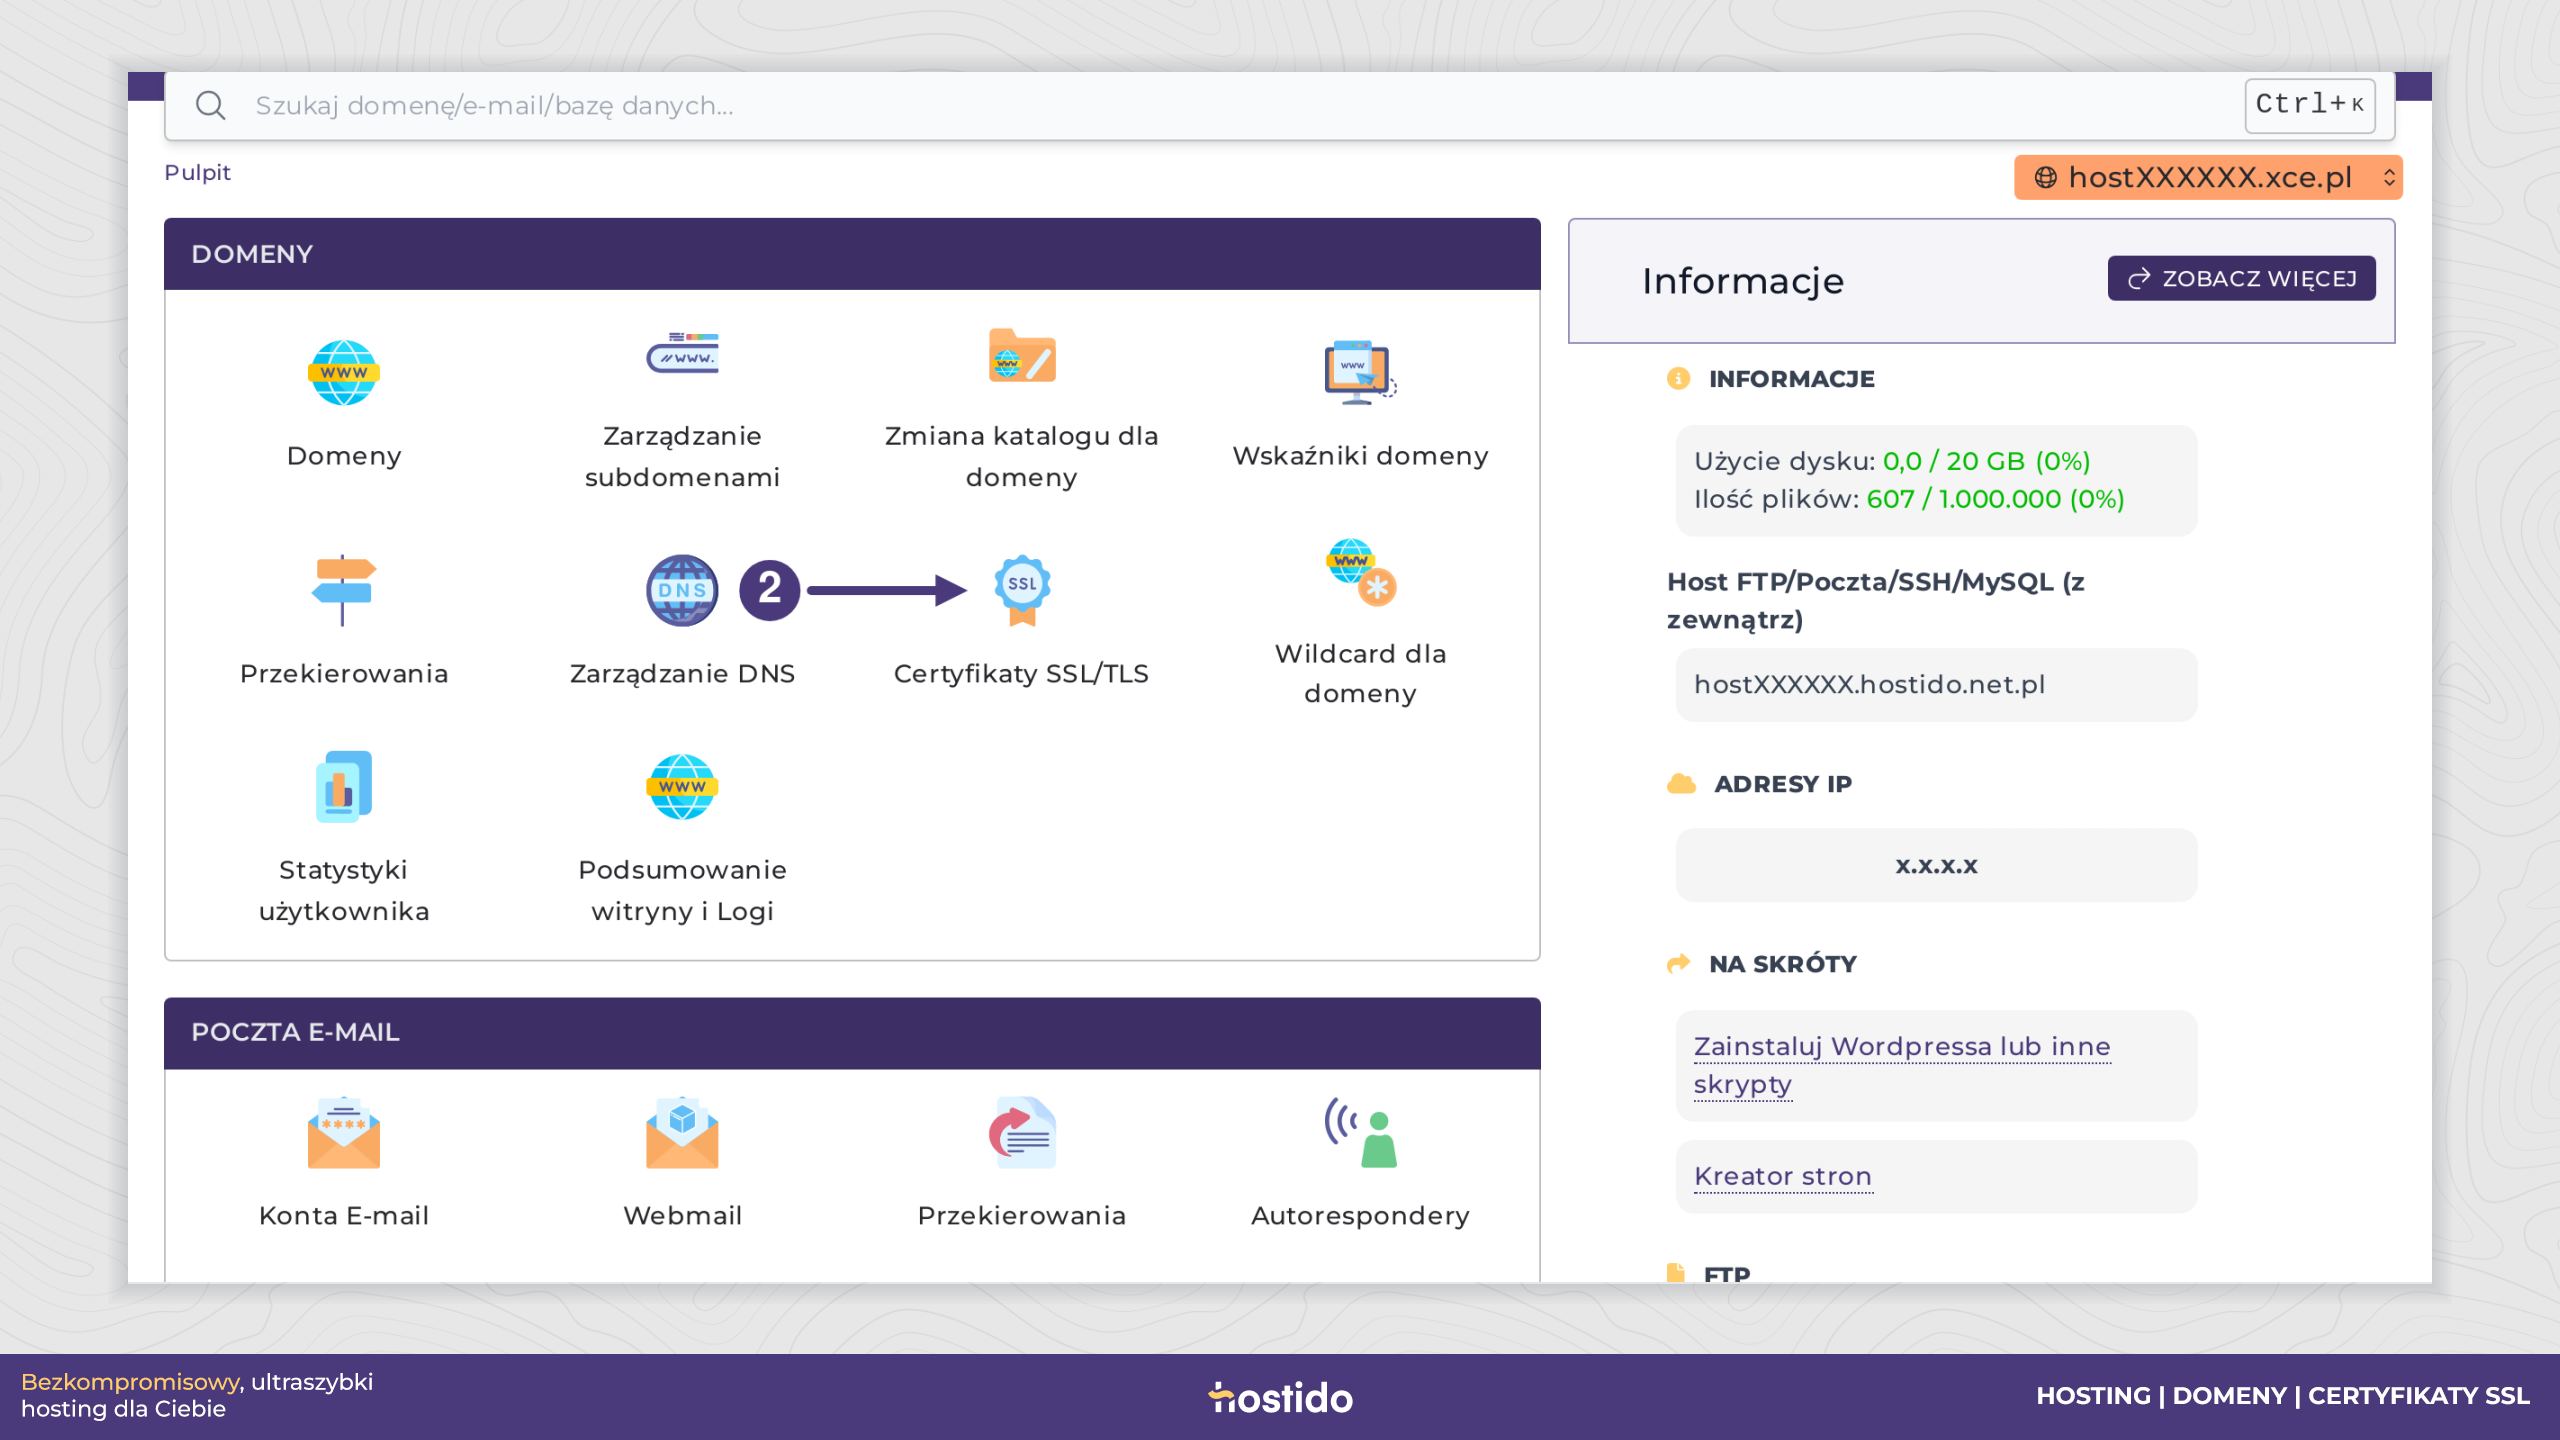
W sekcji Domeny kliknij Certyfikaty SSL/TLS. Wybierz właściwą domenę i przejdź do Zarządzaj certyfikatami. Sprawdź kolumnę Nazwy DNS, aby rozpoznać certyfikat używany przez tę witrynę.
3. Wybierz certyfikat do zastąpienia
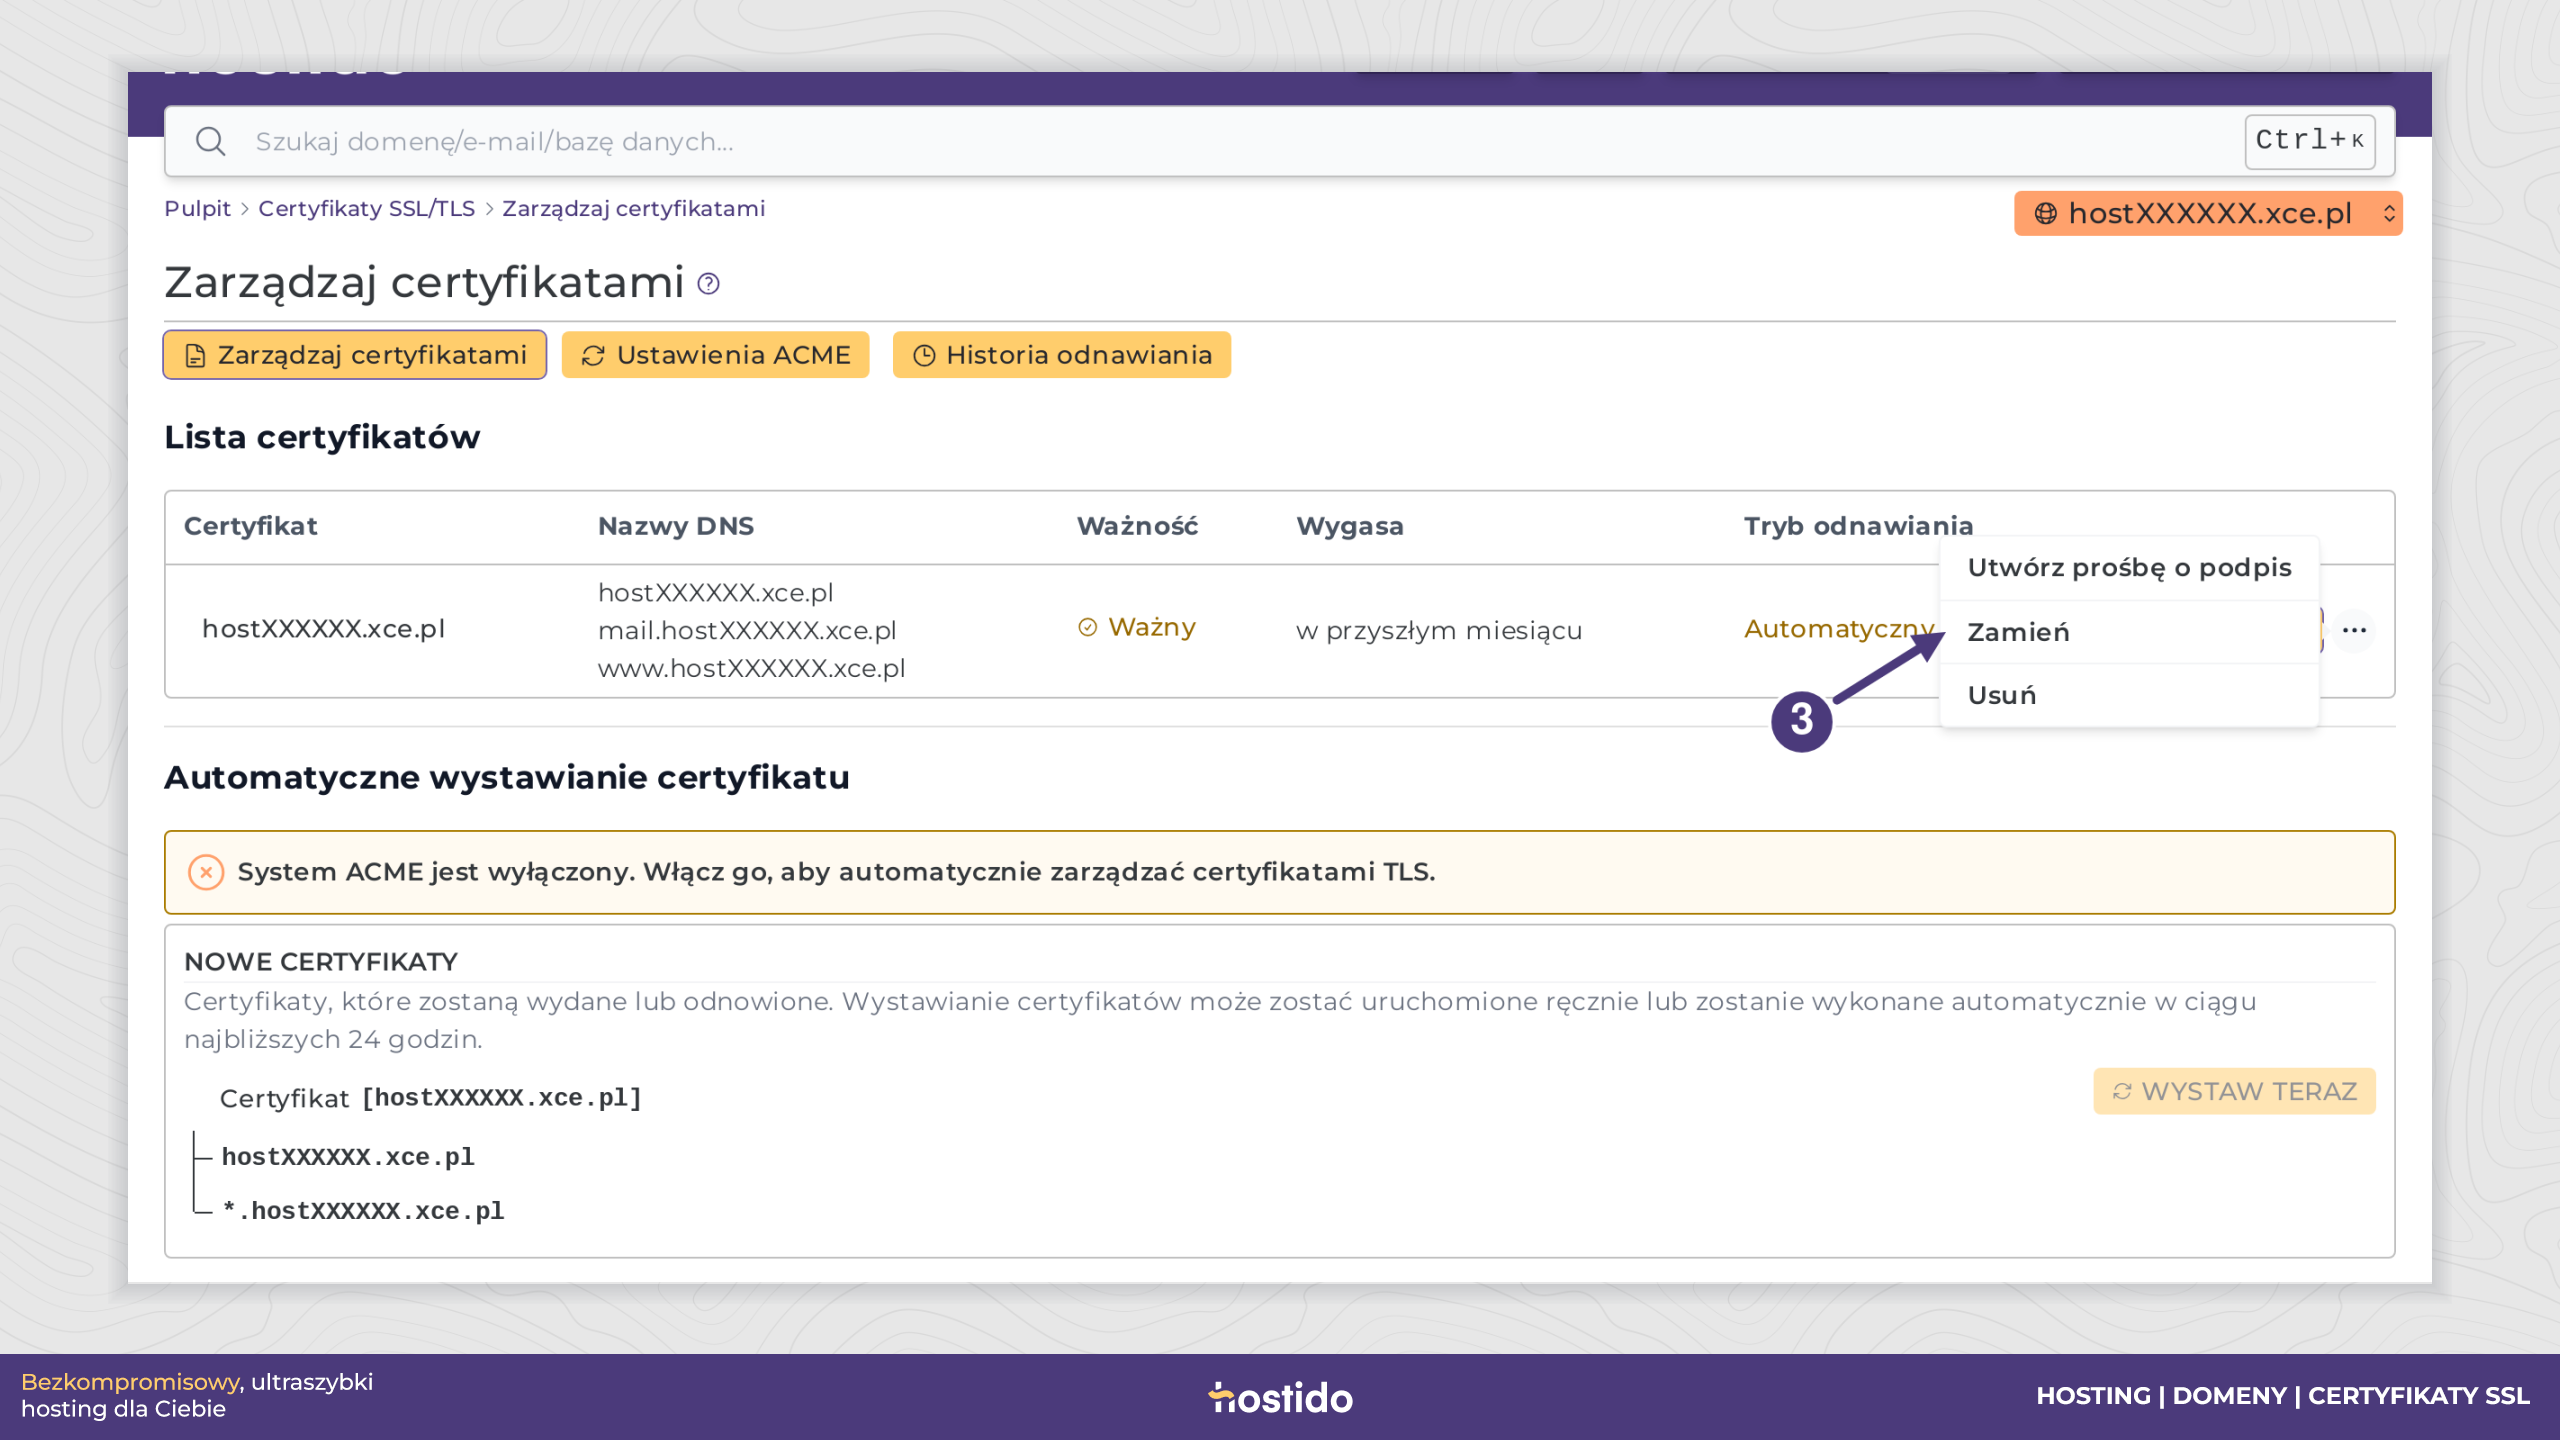
Otwórz menu z trzema kropkami po prawej stronie właściwego wiersza i wybierz Zamień (3). Przycisk Widok służy do obejrzenia obecnego certyfikatu, a nie do jego zmiany. Jeśli domena nie ma wiersza certyfikatu lub nie widzisz opcji zamiany, zgłoś to obsłudze Hostido, podając nazwę domeny.
4. Uzupełnij klucz i łańcuch certyfikatów
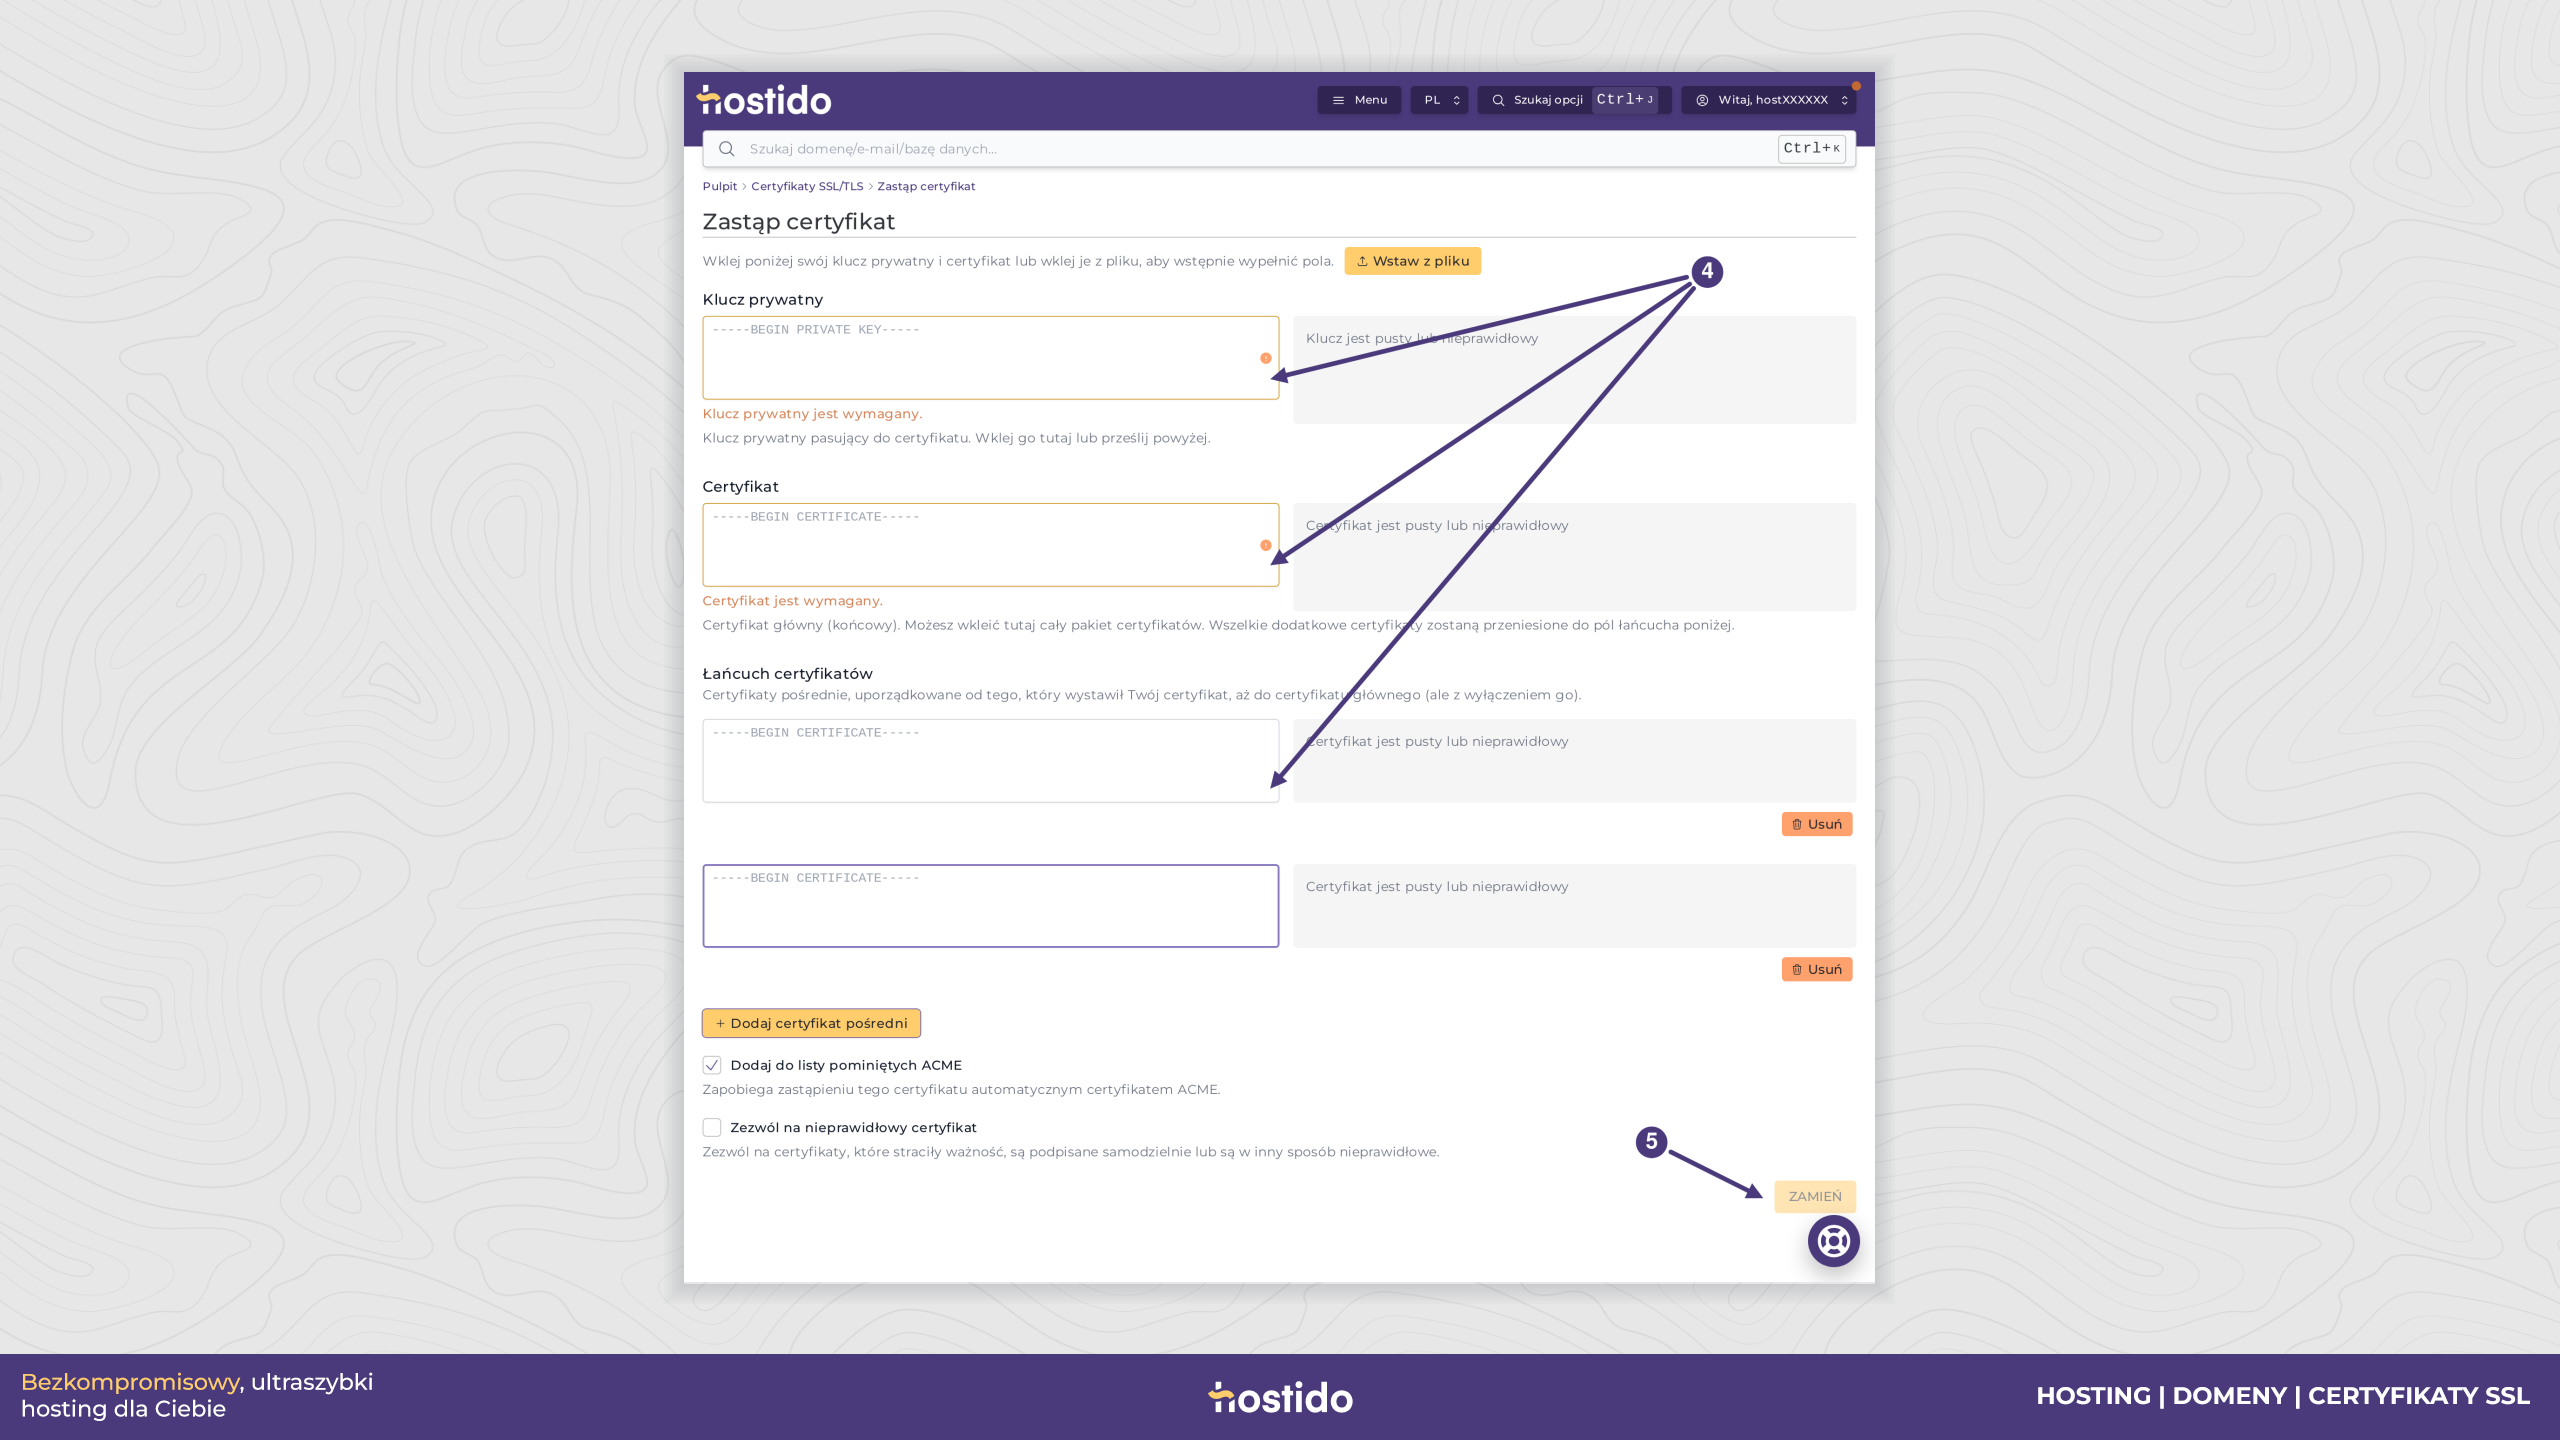
W formularzu Zastąp certyfikat wklej nowy klucz do pola Klucz prywatny, a certyfikat domeny do pola Certyfikat. Zachowaj pełne bloki PEM, łącznie z liniami BEGIN i END. Nie wklejaj w ich miejsce żądania CSR.
Możesz użyć Wstaw z pliku, jeśli masz przygotowane pliki. Po wczytaniu sprawdź, czy dane trafiły do właściwych pól. Panel pozwala też wkleić cały pakiet do pola certyfikatu i rozdziela dodatkowe certyfikaty do pól łańcucha.
W sekcji Łańcuch certyfikatów umieść certyfikaty pośrednie w kolejności wskazanej przez wystawcę: od certyfikatu, który podpisał certyfikat domeny, w kierunku głównego urzędu. Użyj Dodaj certyfikat pośredni, jeśli potrzeba kolejnego pola. Zgodnie z opisem aktualnego formularza nie dodawaj końcowego certyfikatu głównego (root).
5. Ustaw sposób odnawiania i zapisz
Dla certyfikatu odnawianego u zewnętrznego wystawcy zaznacz Dodaj do listy pominiętych ACME. Ta opcja chroni go przed zastąpieniem automatycznym certyfikatem ACME. Nie wyłącza konieczności terminowego odnowienia własnego certyfikatu.
Pozostaw wyłączoną opcję Zezwól na nieprawidłowy certyfikat. Jeśli panel zgłasza błąd klucza, ważności albo zgodności nazwy domeny, popraw dane przed zapisaniem. Kliknij Zamień dopiero po sprawdzeniu wszystkich pól i przeczytaj komunikat wyniku.
6. Sprawdź HTTPS i termin odnowienia
Otwórz witrynę przez HTTPS dla każdego używanego adresu, w tym www, jeśli jest objęty certyfikatem. W przeglądarce sprawdź nazwę domeny, wystawcę, datę ważności oraz brak ostrzeżeń o łańcuchu zaufania. W razie błędu sprawdź także, czy DNS prowadzi na właściwy hosting i czy po drodze nie działa CDN z własnym certyfikatem.
Po potwierdzeniu poprawnego działania możesz włączyć przekierowanie z HTTP na HTTPS. Zapisz termin odnowienia certyfikatu i powtórz instalację po otrzymaniu nowego pakietu. Ręcznie wgrany certyfikat nie staje się automatycznie certyfikatem odnawianym przez Let’s Encrypt.
tagi: bezpieczeństwo DirectAdmin domena ssl