Mod_security: jak sprawdzić logi i dodać wyjątek?
ModSecurity sprawdza żądania kierowane do strony i może blokować podejrzane operacje. Jeśli prawidłowa czynność w aplikacji kończy się błędem, najpierw sprawdź log i ustal przyczynę. Dopiero potwierdzoną, niepasującą do Twojej aplikacji regułę dodaj jako wyjątek dla właściwej domeny.
1. Zaloguj się do DirectAdmin
Otwórz panel usługi hostingowej, na której chcesz wykonać konfigurację. Jeśli potrzebujesz pomocy, skorzystaj z instrukcji logowania do DirectAdmin.
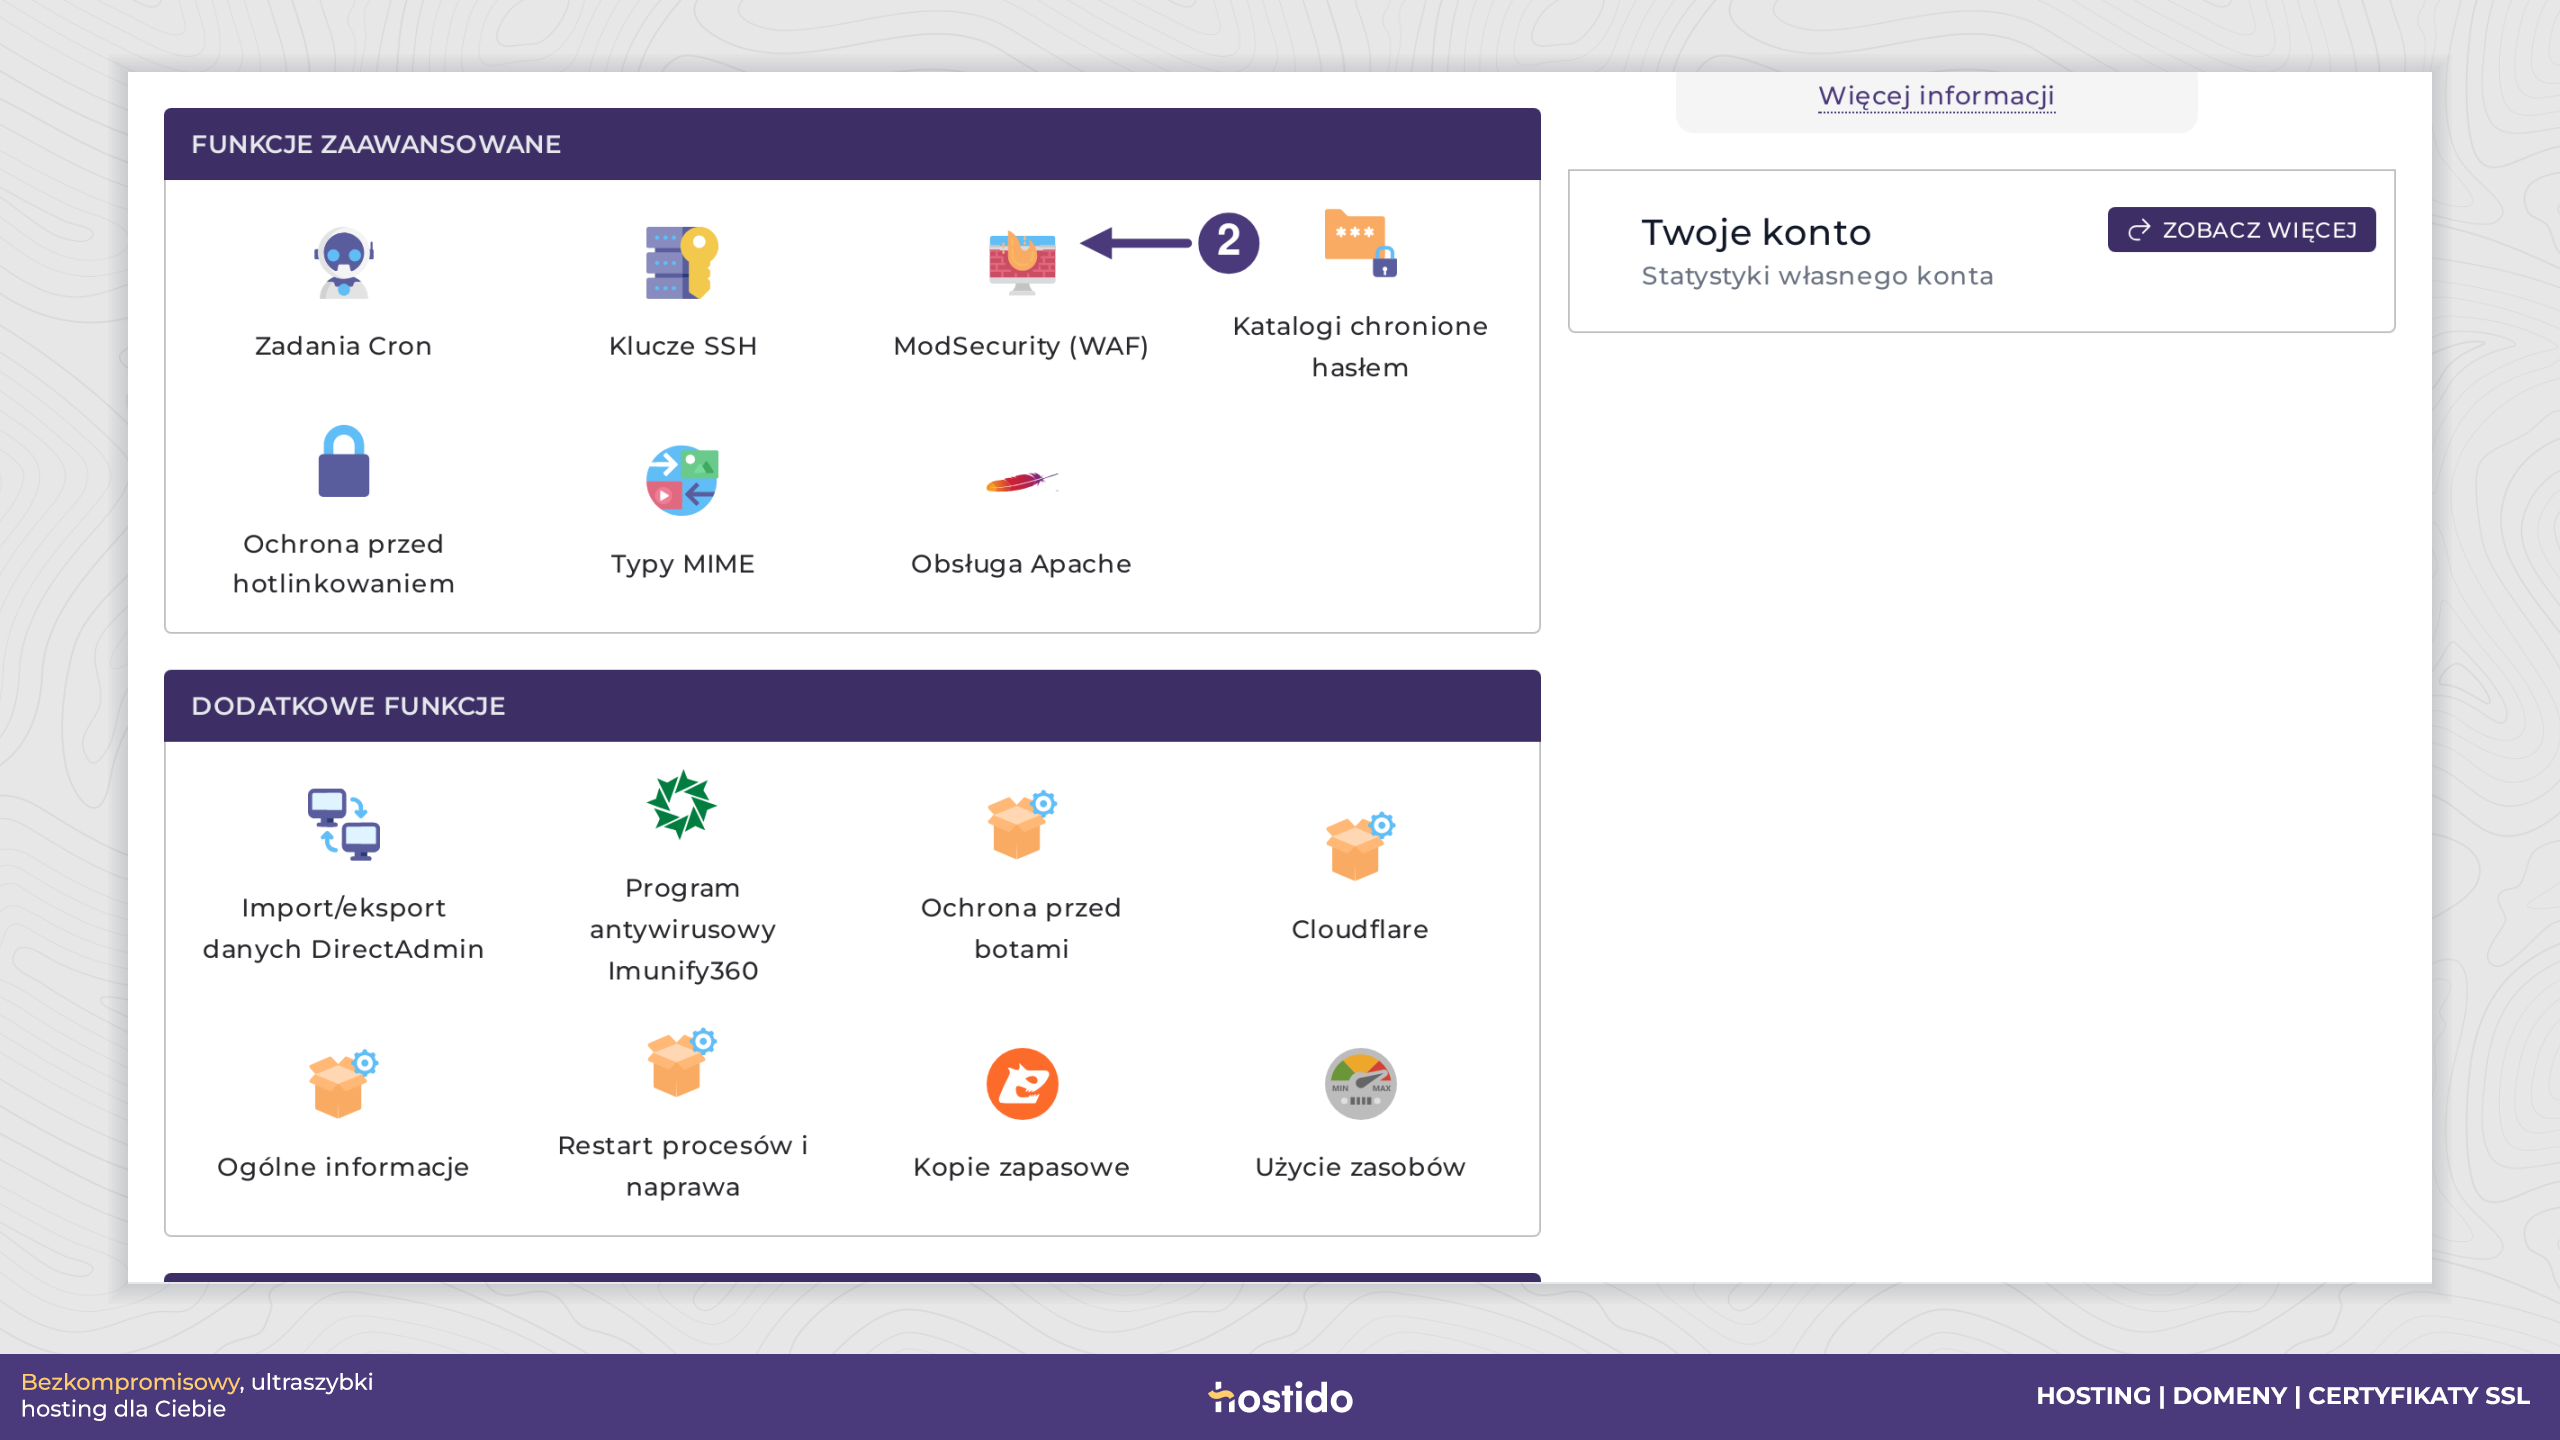
2. Znajdź zdarzenie w logu
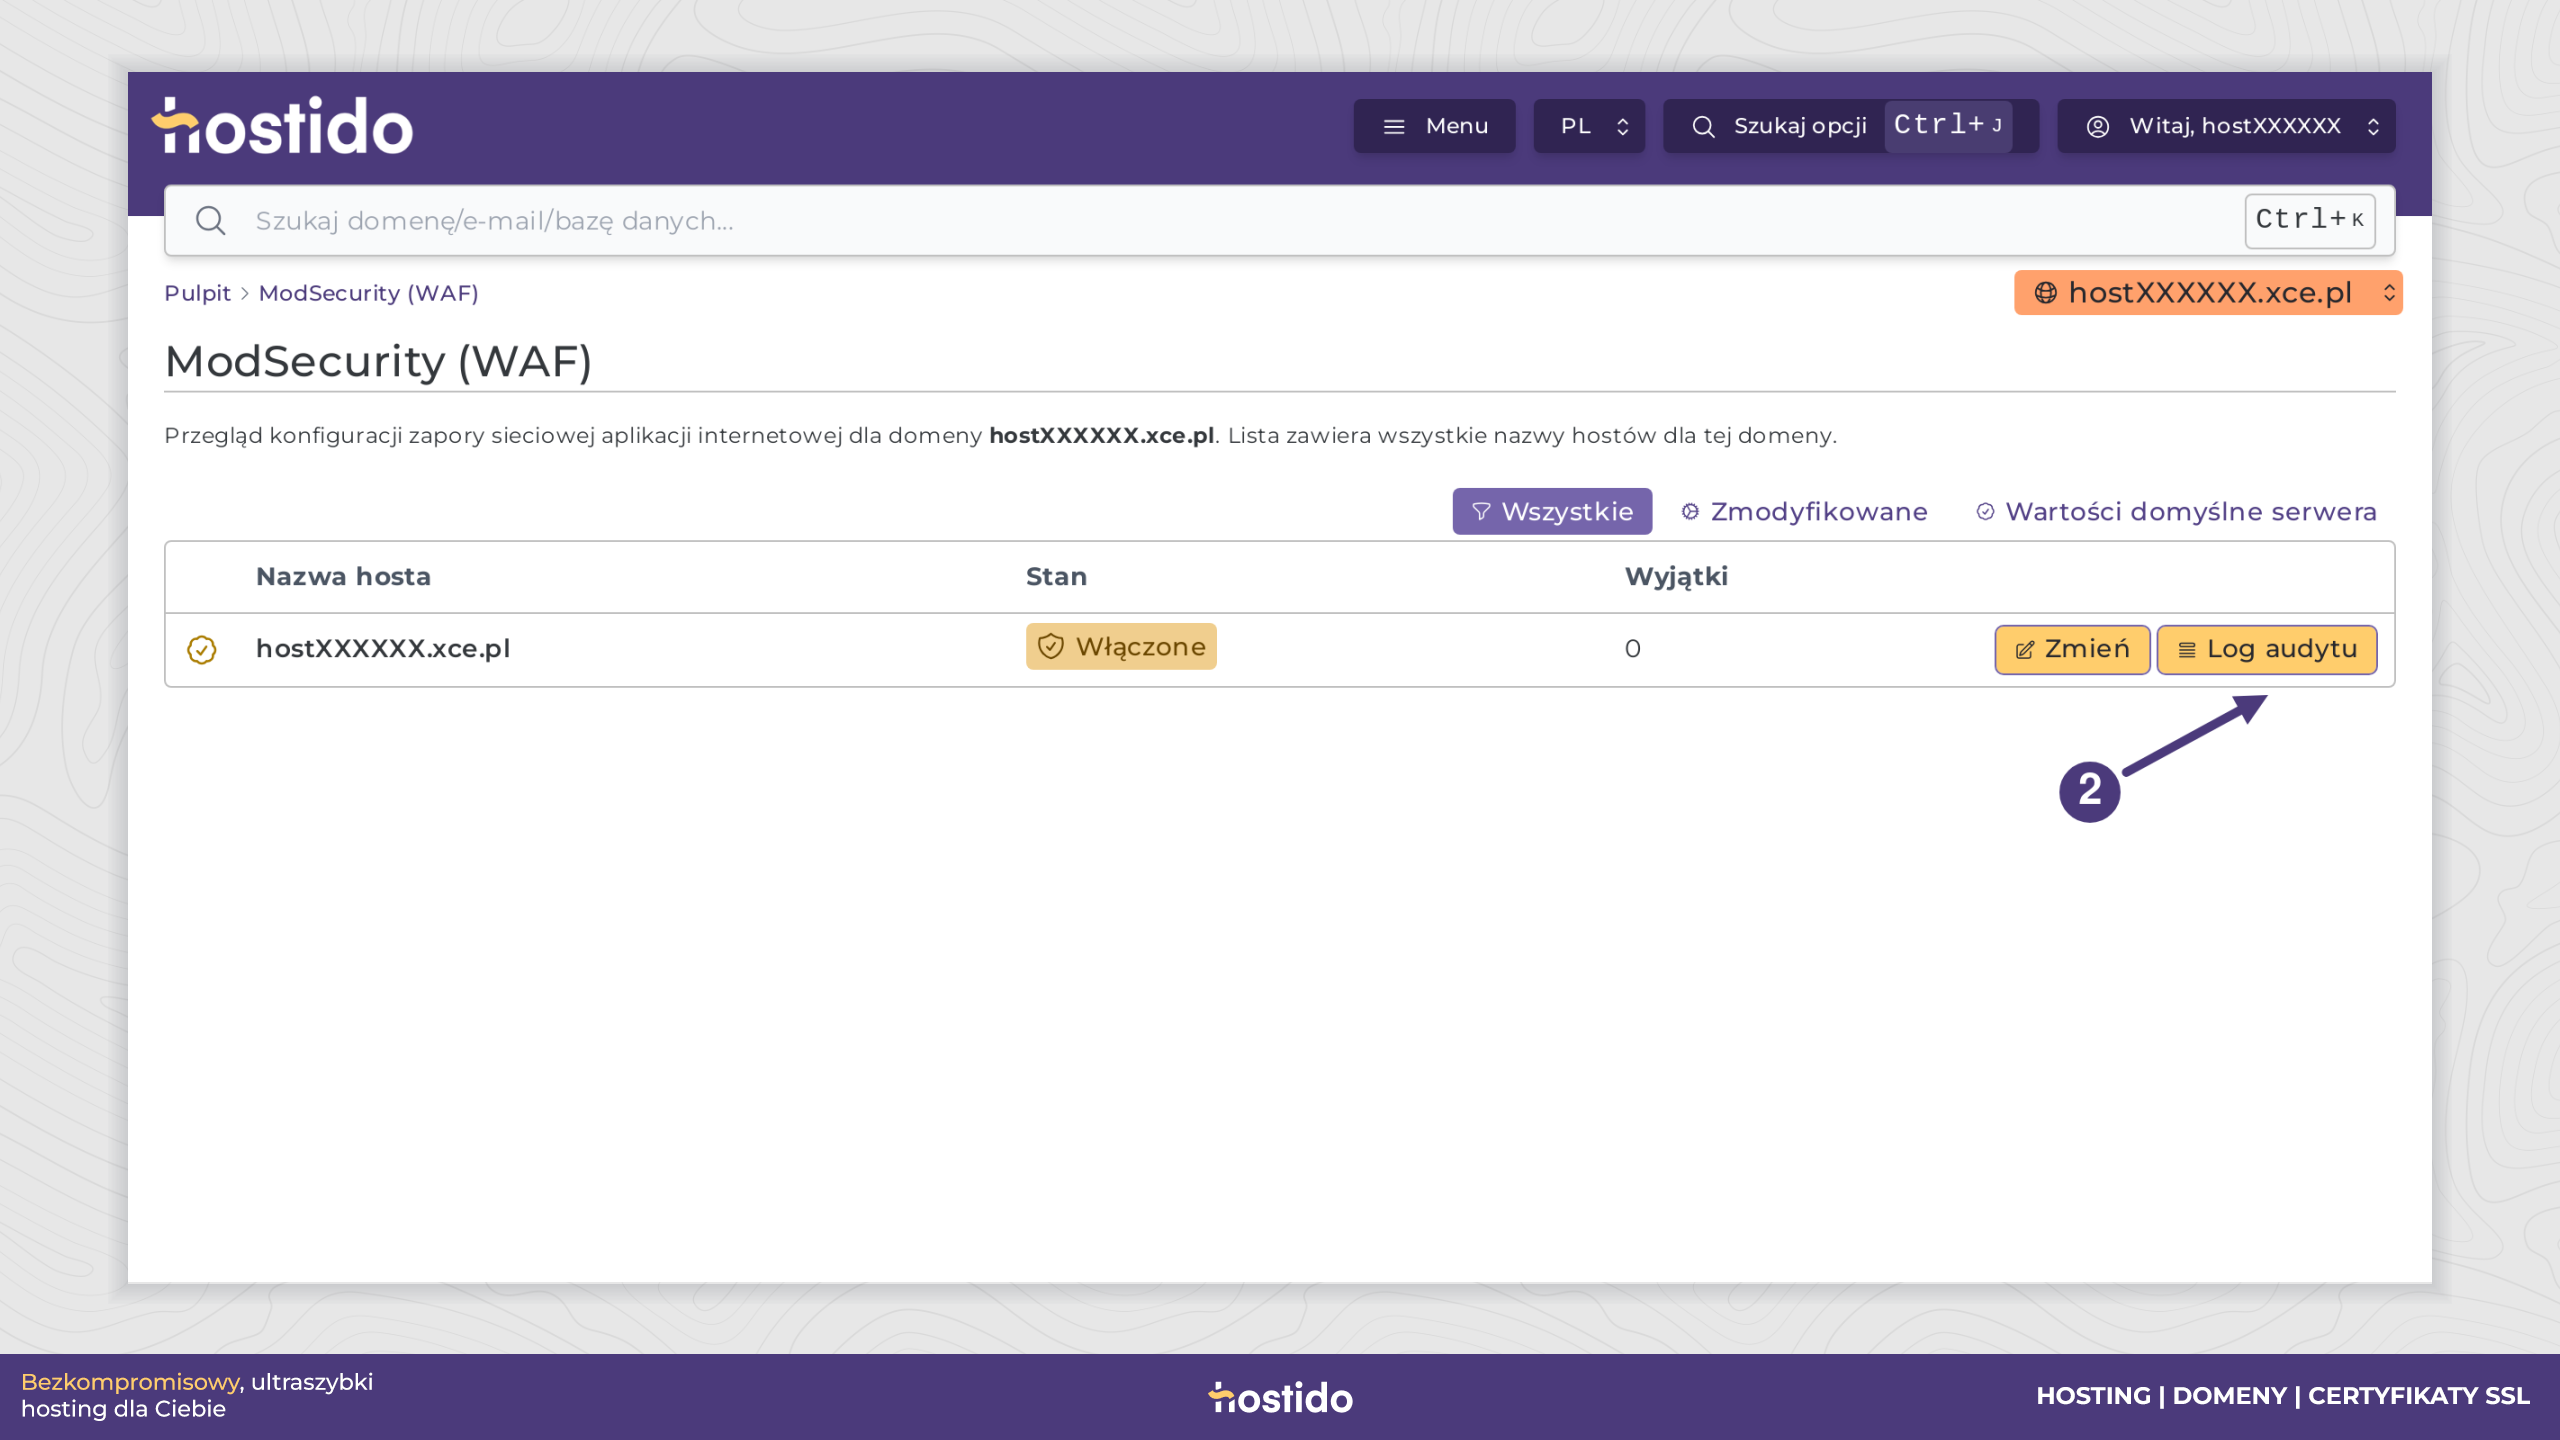
Otwórz Funkcje zaawansowane → ModSecurity (WAF). Sprawdź domenę i wybierz Log audytu. Zanotuj czas nieudanej operacji i jej adres, a następnie porównaj je z wpisami. Pomocny może być też log błędów witryny w Domeny → Podsumowanie witryny i Logi.
Odszukaj status odpowiedzi, opis dopasowania i ID reguły. To identyfikator reguły zabezpieczeń, a nie unikalny numer incydentu. Sam wpis Warning lub informacja o dopasowaniu nie dowodzi zablokowania żądania. Błąd 403 może również pochodzić z aplikacji, uprawnień lub innego zabezpieczenia.
Jeśli nie potrafisz powiązać zdarzenia z konkretną blokadą, przekaż pomocy Hostido domenę, czas, opis czynności i potrzebny fragment logu. Przed wysłaniem usuń hasła, cookies, tokeny sesji i inne poufne dane. Nie wklejaj całego surowego logu do publicznego miejsca.
3. Przygotuj wyjątek dla potwierdzonej reguły
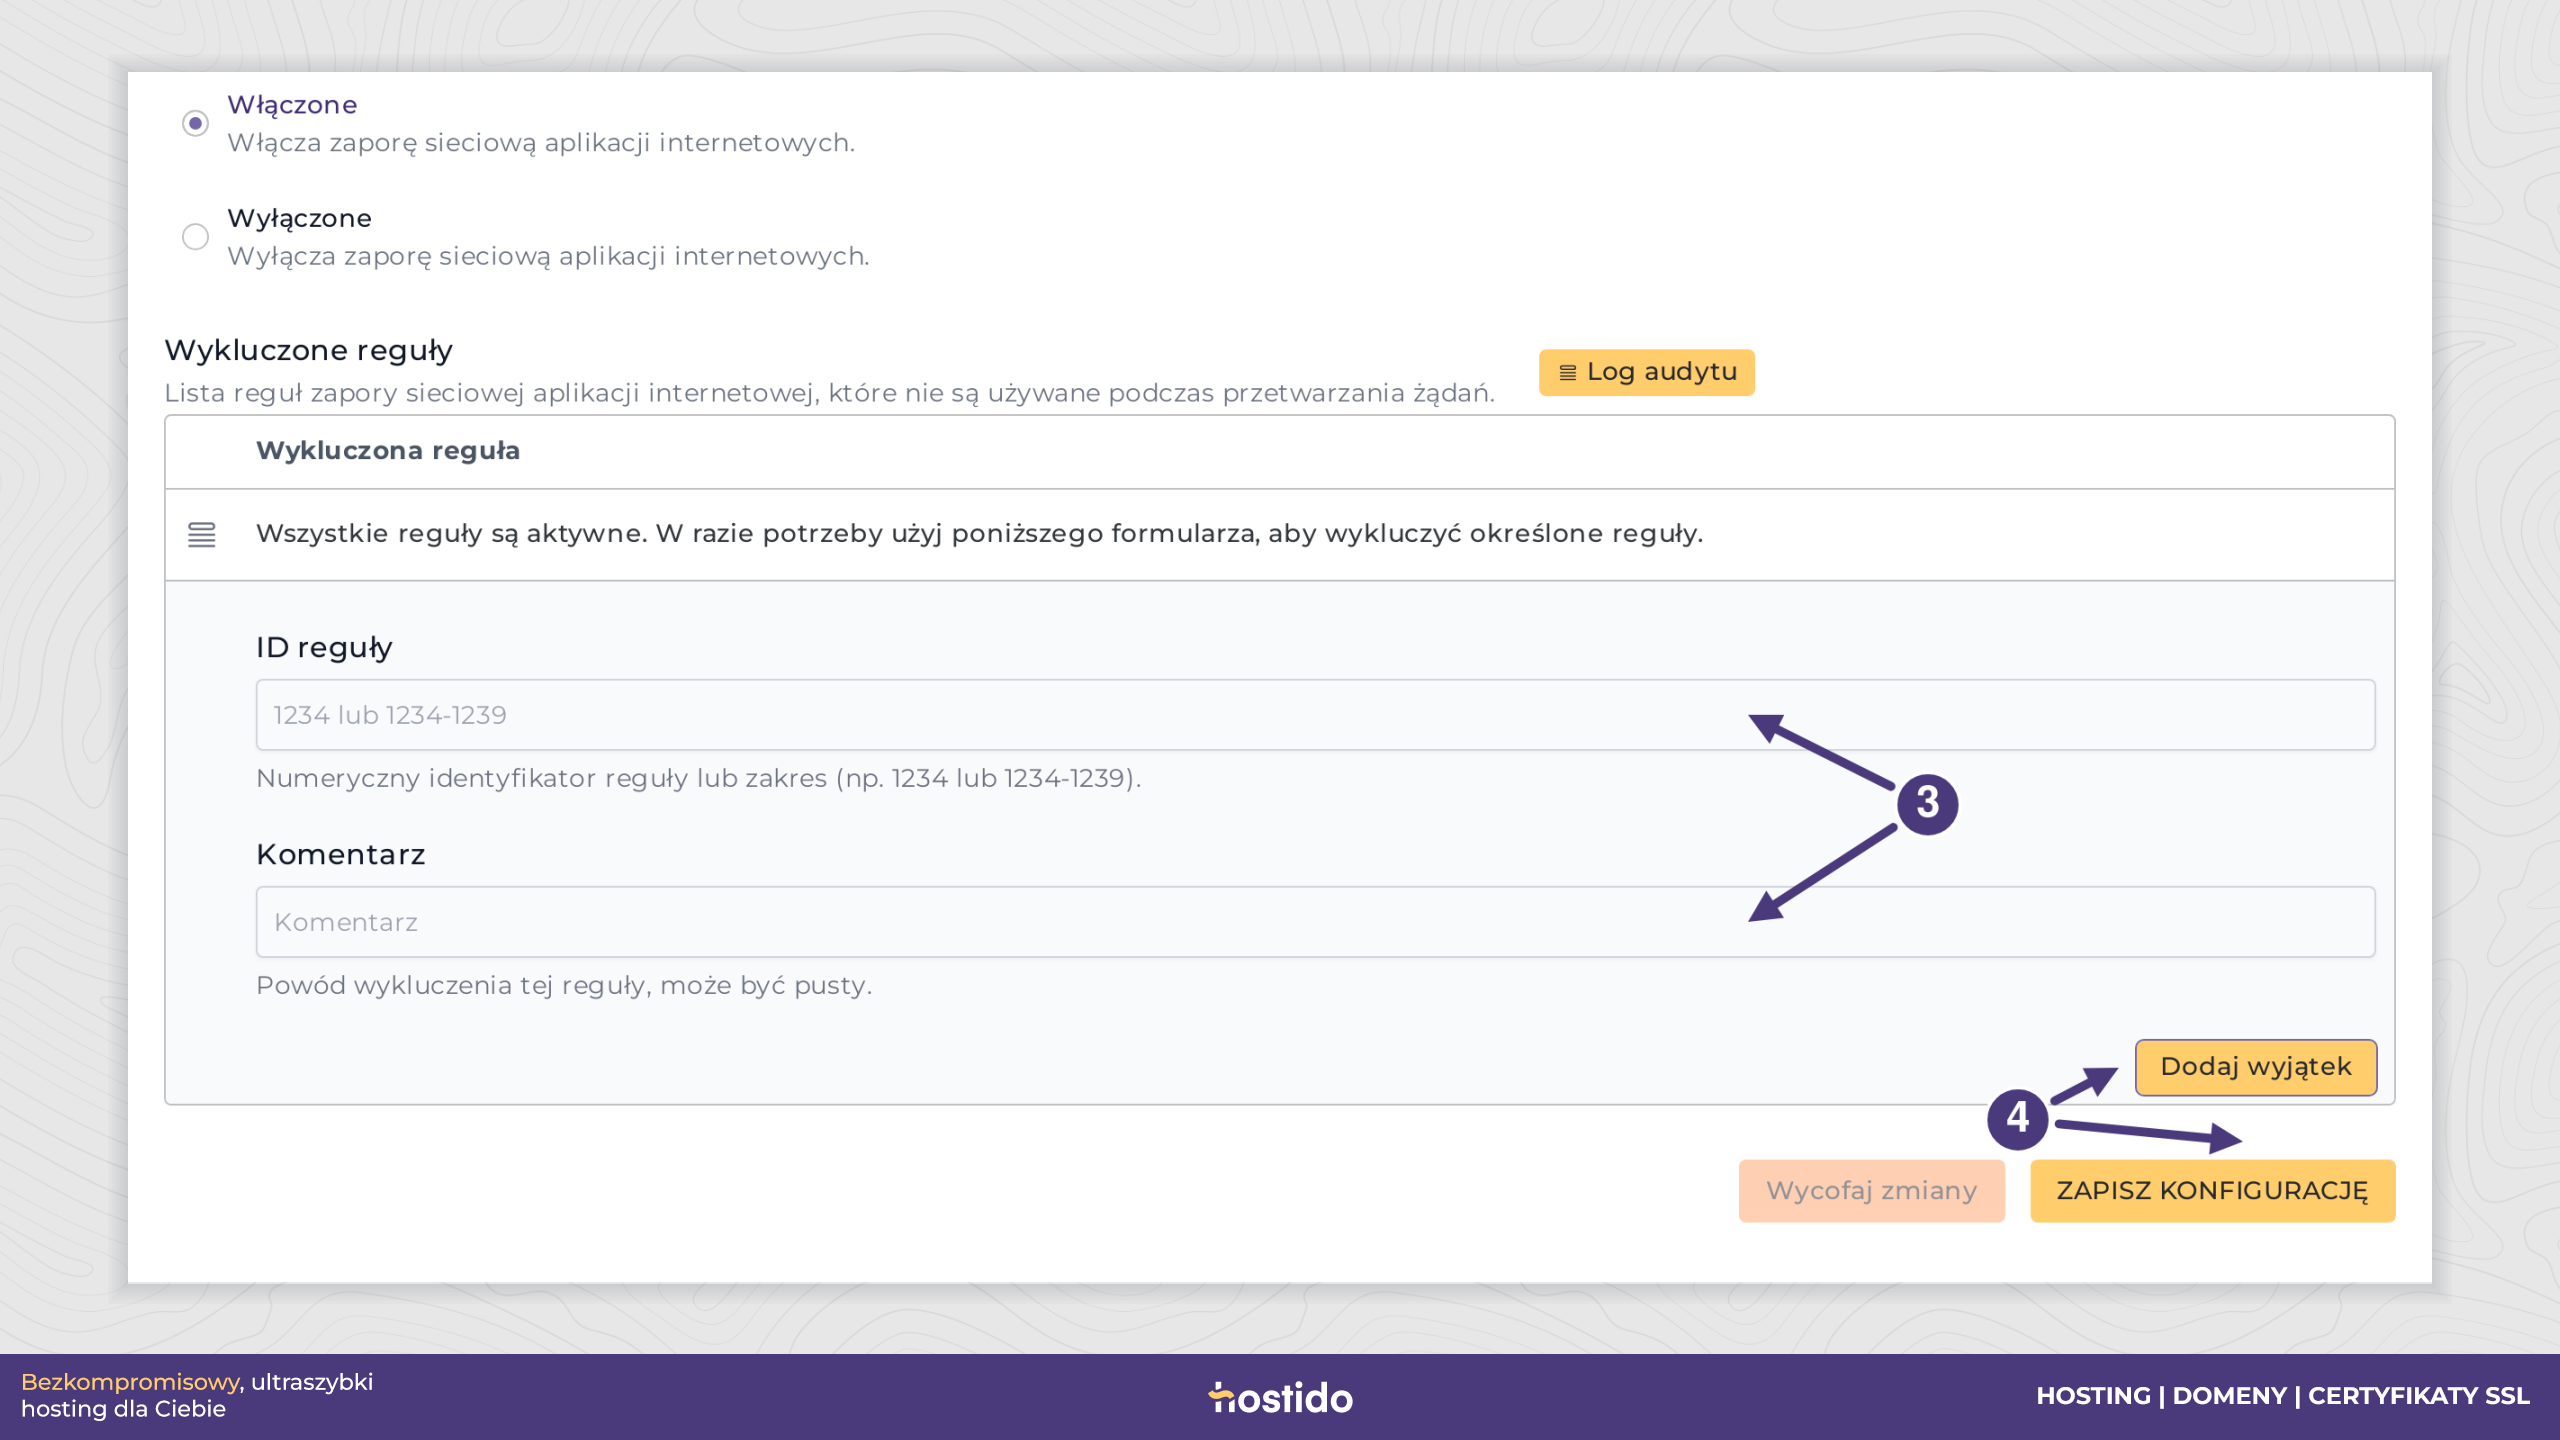
Wróć do listy konfiguracji ModSecurity i wybierz Zmień przy właściwej nazwie hosta. Upewnij się, że zakres pokazany na stronie obejmuje zamierzoną domenę i jej aliasy. Pozostaw ochronę Włączone.
W ID reguły (3) wpisz numer potwierdzonej reguły. W Komentarz (3) opisz powód i czynność, która została błędnie zablokowana. Dodaj pojedynczą regułę; nie wykluczaj szerokiego zakresu identyfikatorów bez ustalenia, za co odpowiadają.
4. Dodaj wyjątek i zapisz konfigurację
Kliknij Dodaj wyjątek (4), sprawdź wpis na liście, a następnie Zapisz konfigurację (4). Przeczytaj komunikat potwierdzający zapis. Samo wpisanie numeru w polu nie oznacza zastosowania zmiany.
Wyłączenie całego ModSecurity ogranicza ochronę wszystkich żądań w danym zakresie. Nie jest potrzebne do dodania pojedynczego wyjątku. Jeśli blokadę można usunąć poprawką aplikacji, preferuj poprawkę i pozostaw regułę aktywną.
5. Ponów czynność i sprawdź wynik
Wykonaj tę samą operację w aplikacji i sprawdź odpowiedź oraz nowe wpisy w logu. Jeśli błąd pozostał, nie wyłączaj kolejnych reguł na próbę. Usuń zbędny wyjątek, zapisz konfigurację i wróć do diagnostyki z aktualnym czasem zdarzenia.
Po aktualizacji aplikacji lub usunięciu przyczyny sprawdź, czy wyjątek jest jeszcze potrzebny. Włącz ponownie wykluczoną regułę przez usunięcie jej z listy wyjątków i zapis, a następnie przetestuj działanie.
Czy dodawać wyjątek przez .htaccess?
W bieżącym panelu użyj konfiguracji ModSecurity. Nie kopiuj przypadkowego numeru z przykładowego logu do SecRuleRemoveById. Zastosowanie tej dyrektywy w .htaccess zależy od konfiguracji serwera i powinno wynikać z potwierdzonej instrukcji pomocy technicznej dla Twojej usługi.