Jak włączyć ochronę przed hotlinkowaniem?
Ochrona przed hotlinkowaniem ogranicza osadzanie plików z Twojej witryny na obcych stronach. Pokażemy, jak dopuścić własną domenę, wybrać chronione rozszerzenia i sprawdzić działanie ochrony.
1. Otwórz Ochrona przed hotlinkowaniem
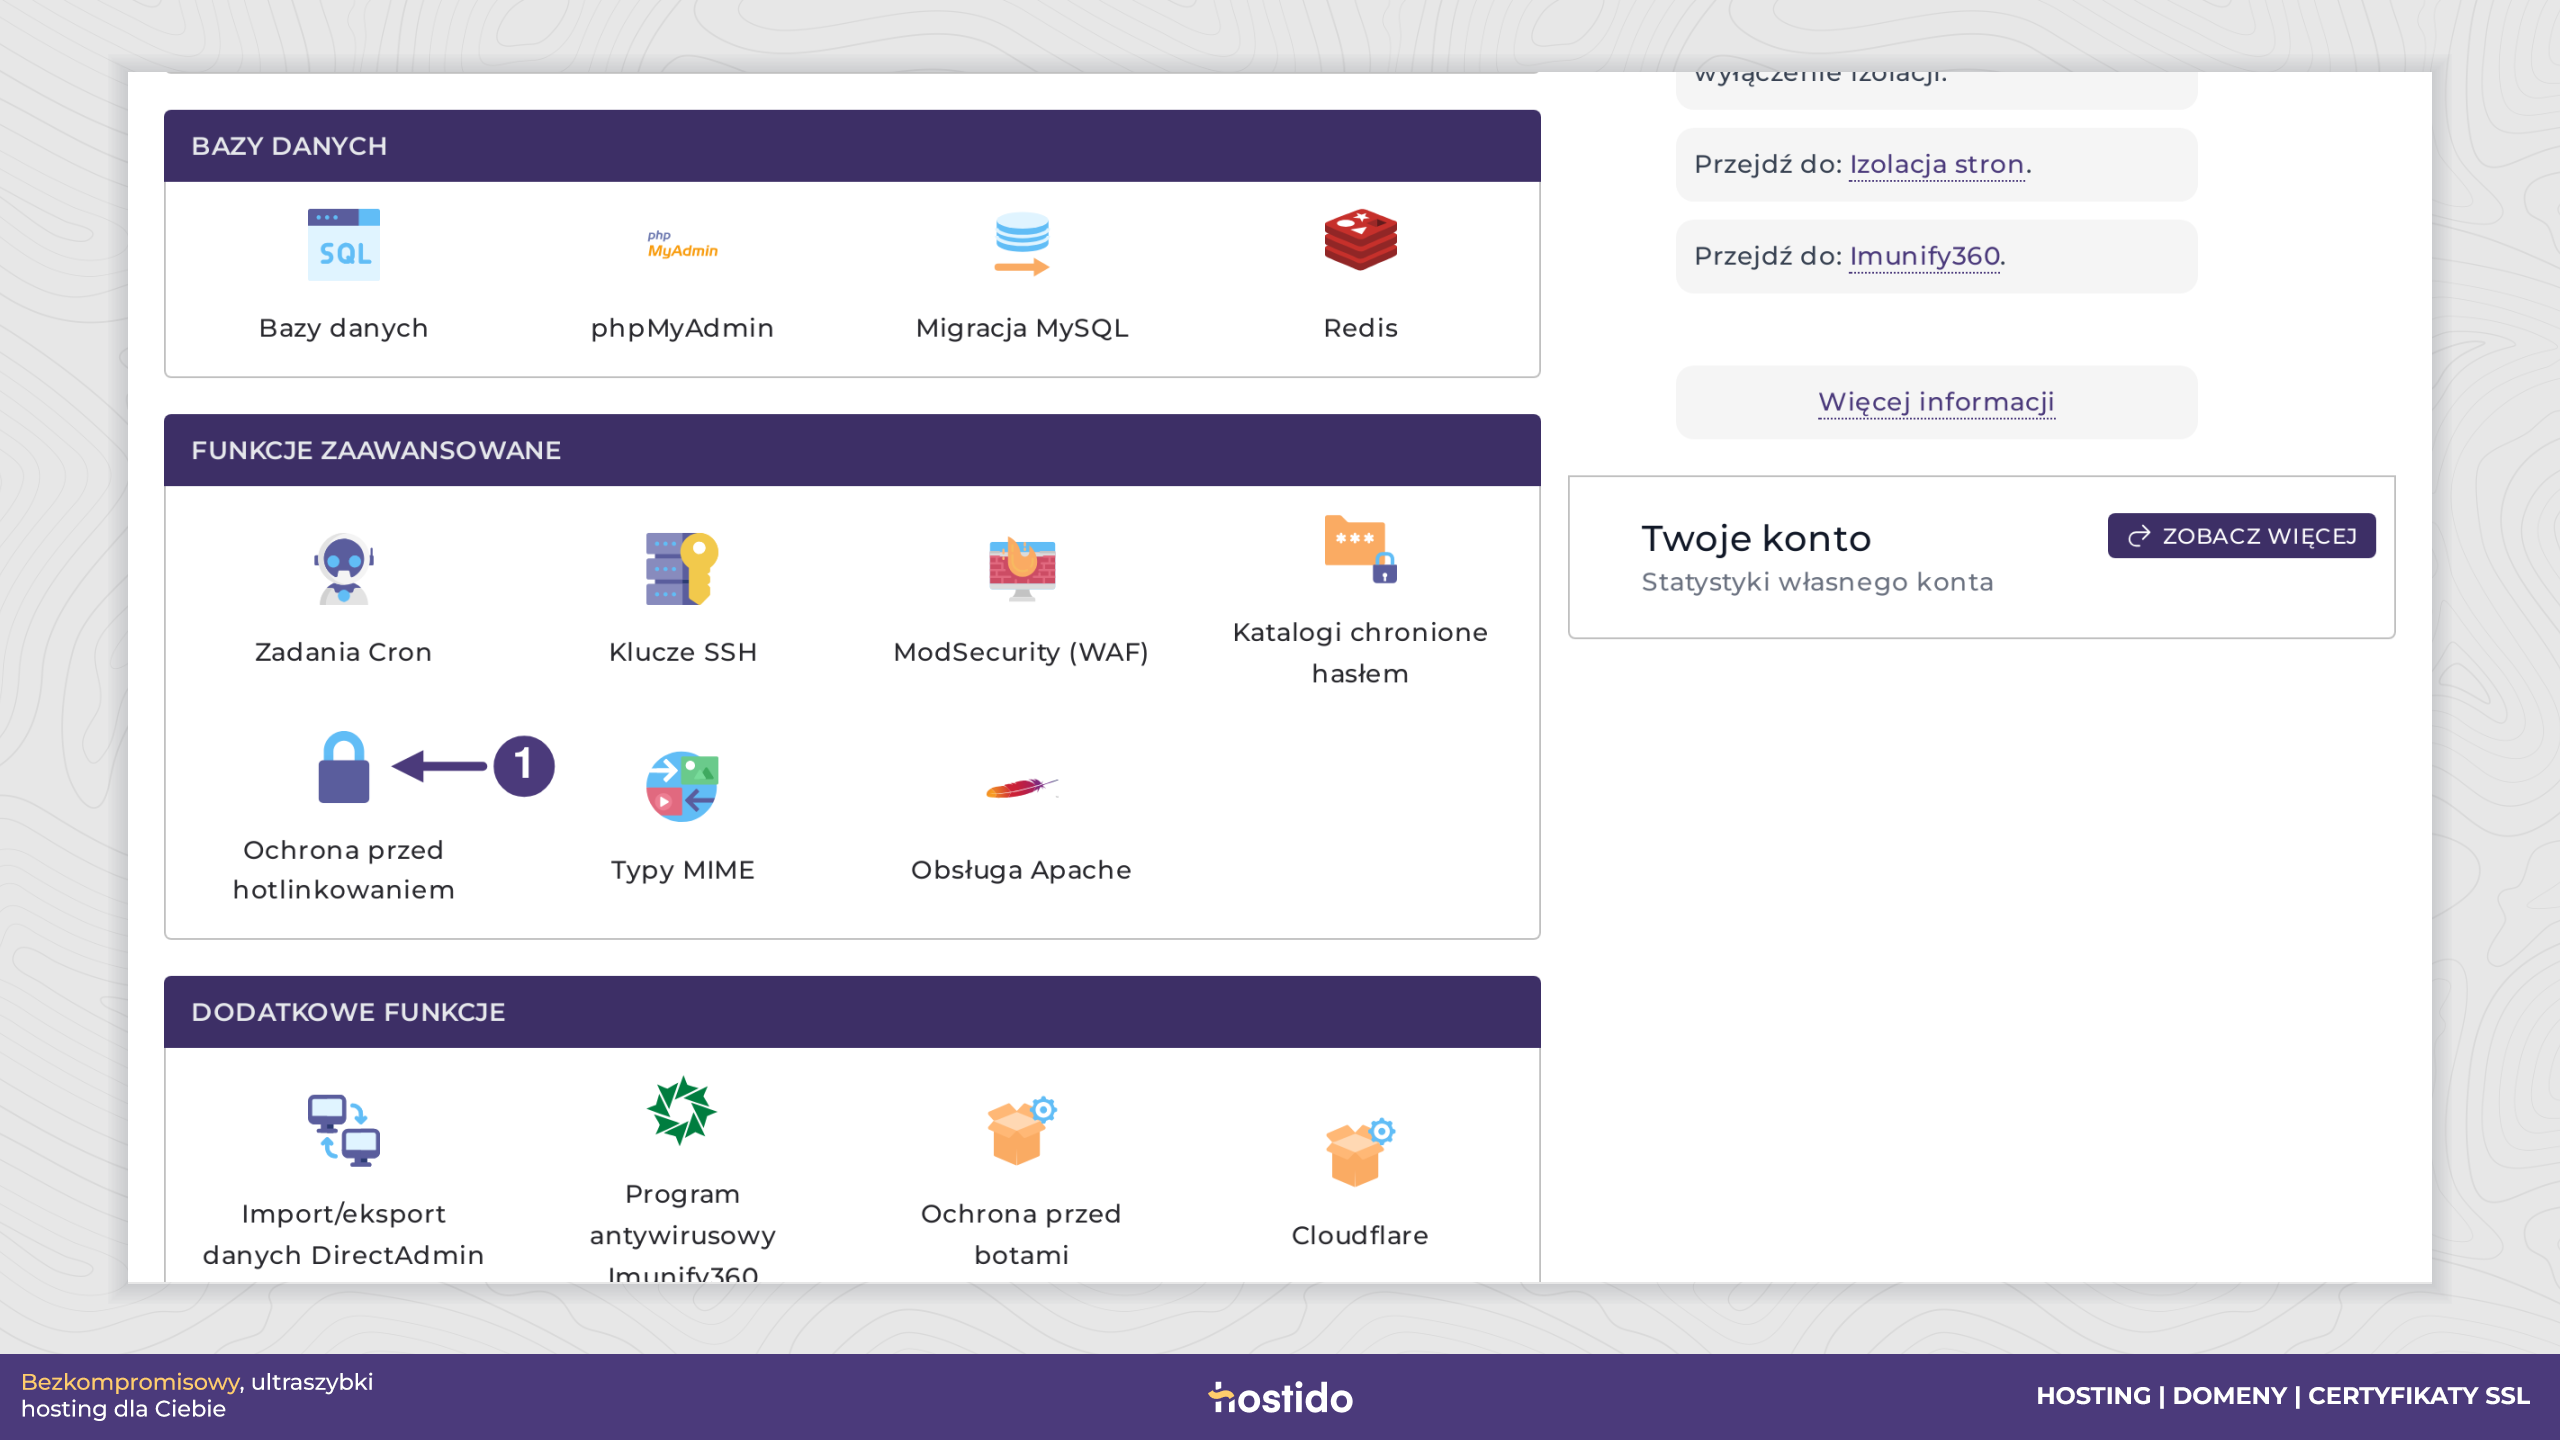
Zaloguj się do panelu DirectAdmin właściwej usługi hostingowej. Na pulpicie, w sekcji Funkcje zaawansowane, kliknij Ochrona przed hotlinkowaniem (1).
2. Dodaj adresy własnej strony do dozwolonych
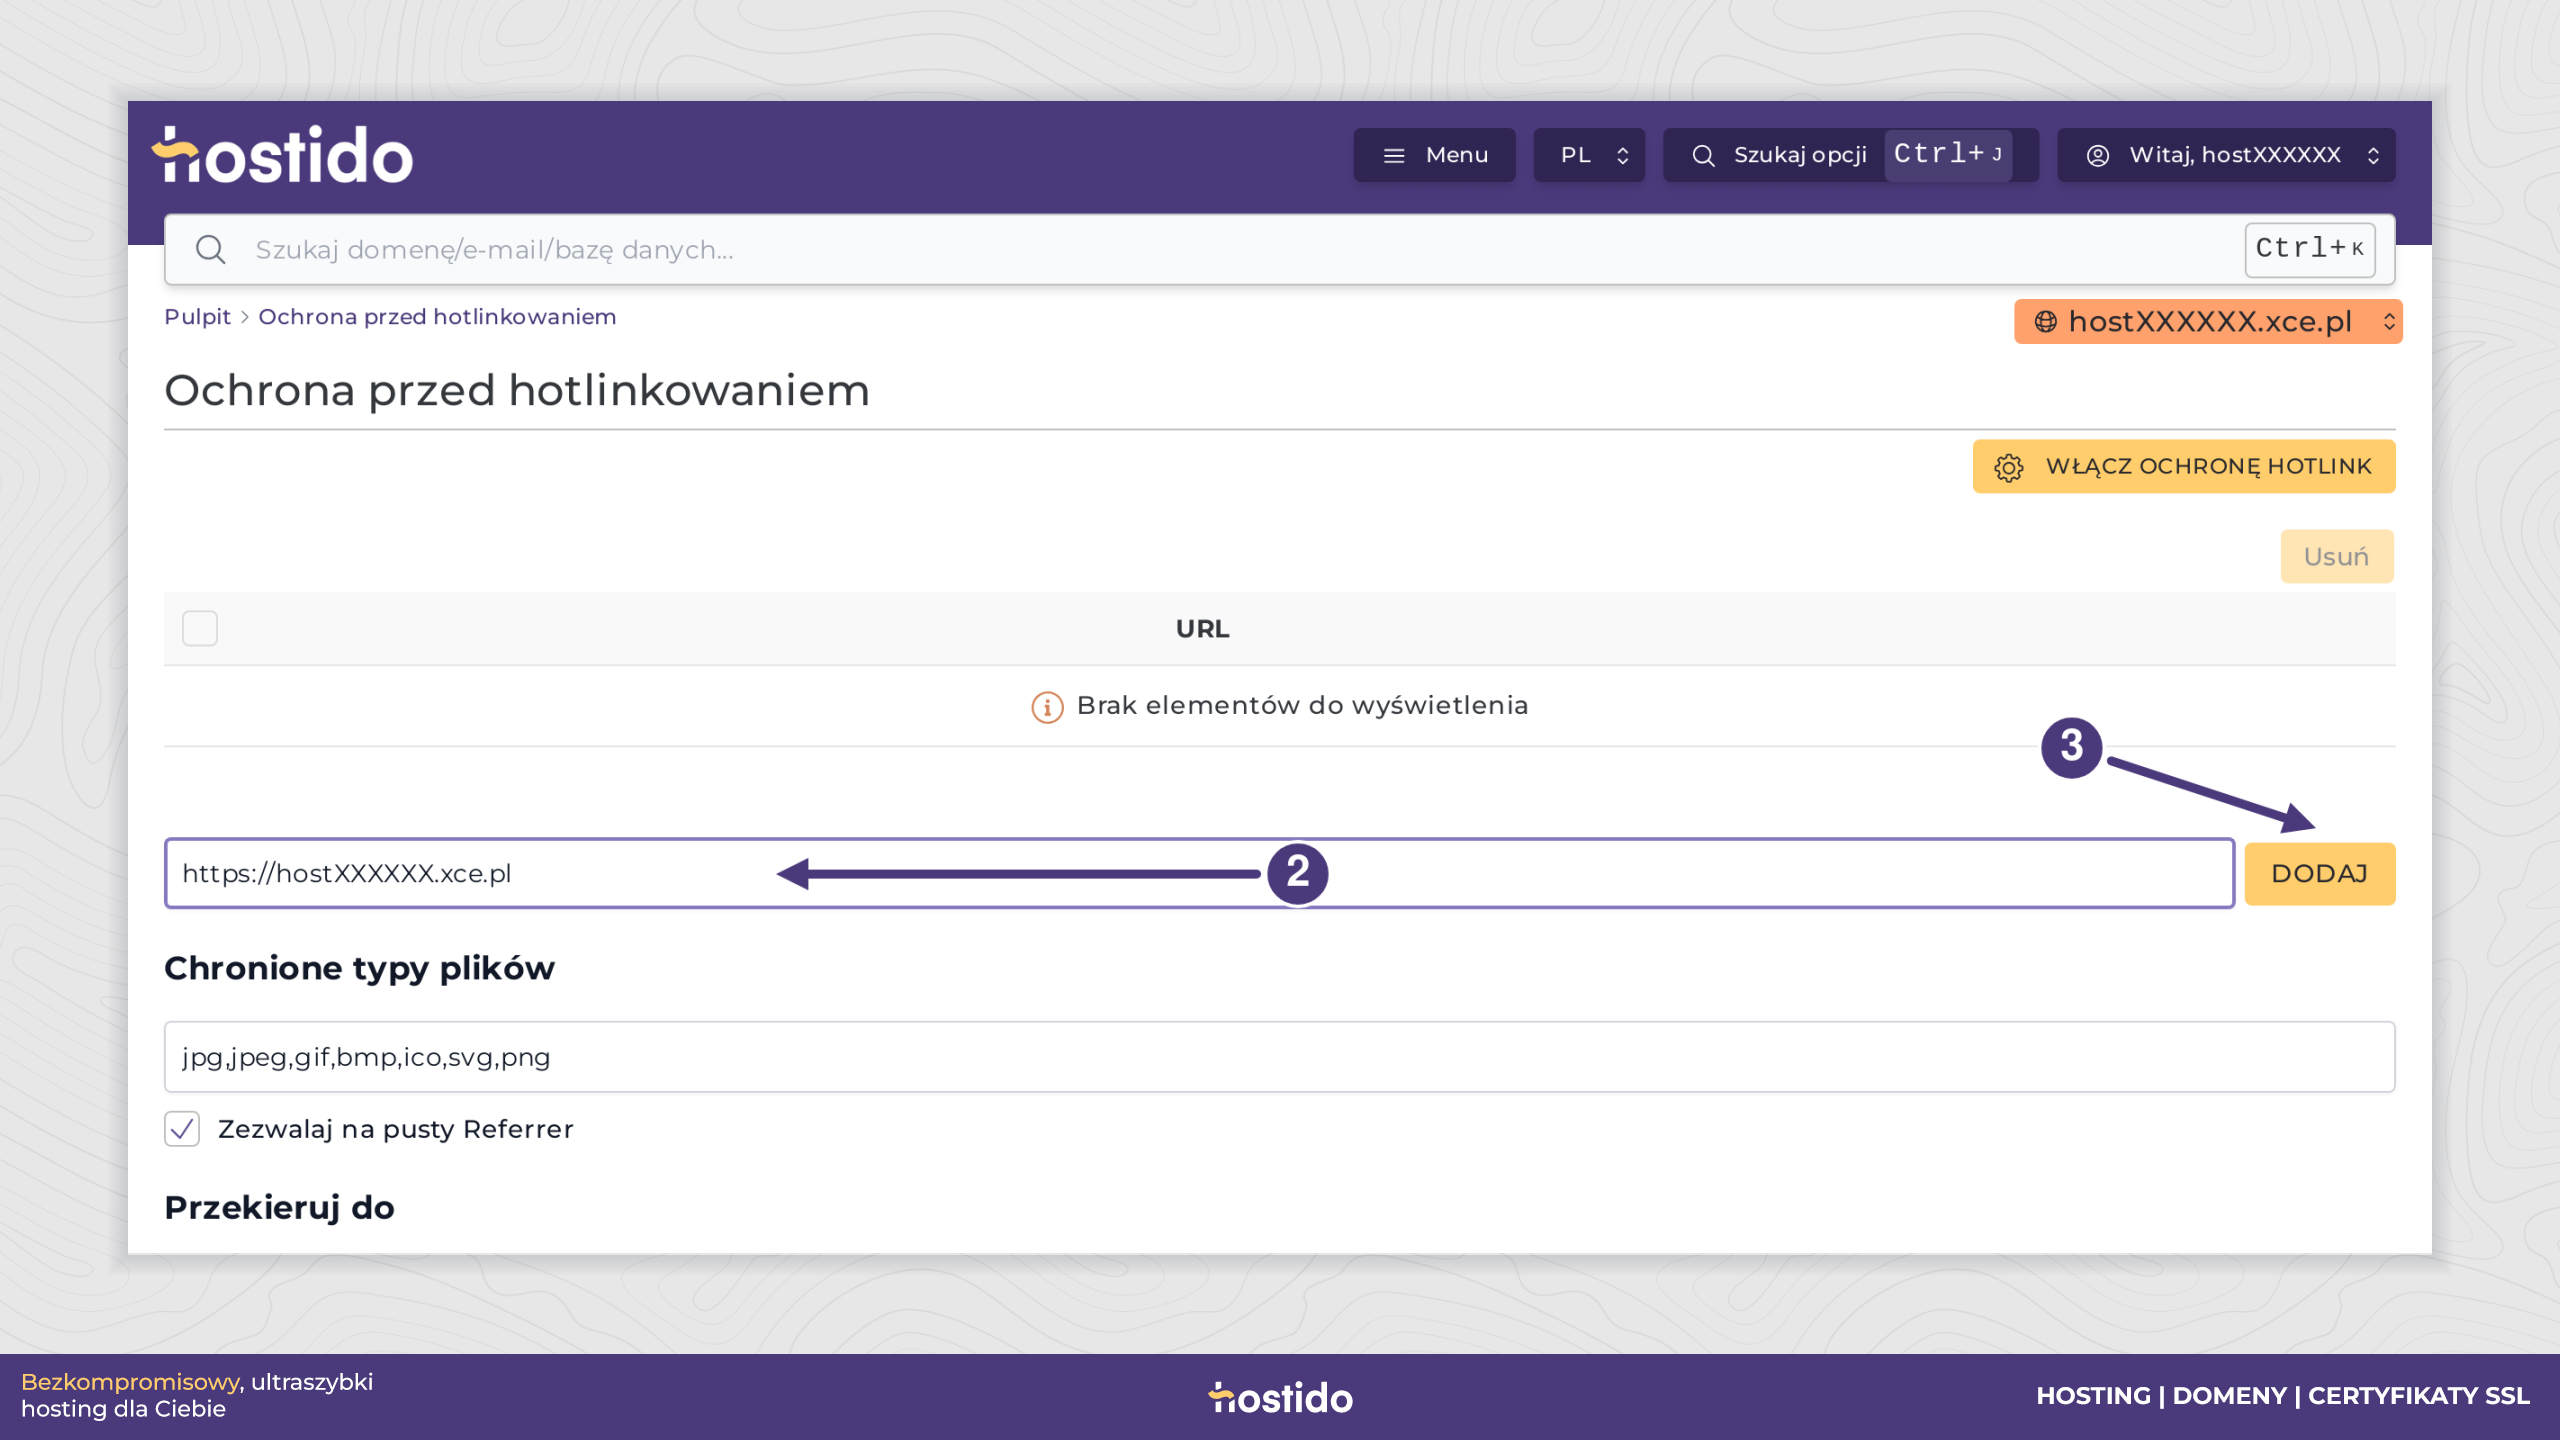
Wybierz właściwą domenę. W polu pod listą dozwolonych adresów wpisz adres własnej witryny, np. https://hostXXXXXX.xce.pl (2), i kliknij Dodaj (3). Uzupełnij również inne warianty faktycznie używane przez Twoją stronę, np. adres z www, oraz adresy usług, które mają prawo osadzać pliki.
Najpierw dodaj własne adresy do dozwolonych, dopiero później włącz ochronę. W przeciwnym razie obrazy mogą przestać wyświetlać się również na Twojej stronie. Nie dodawaj do wyjątków obcych witryn, którym nie chcesz udzielać dostępu.
3. Wybierz rozszerzenia i sposób blokowania
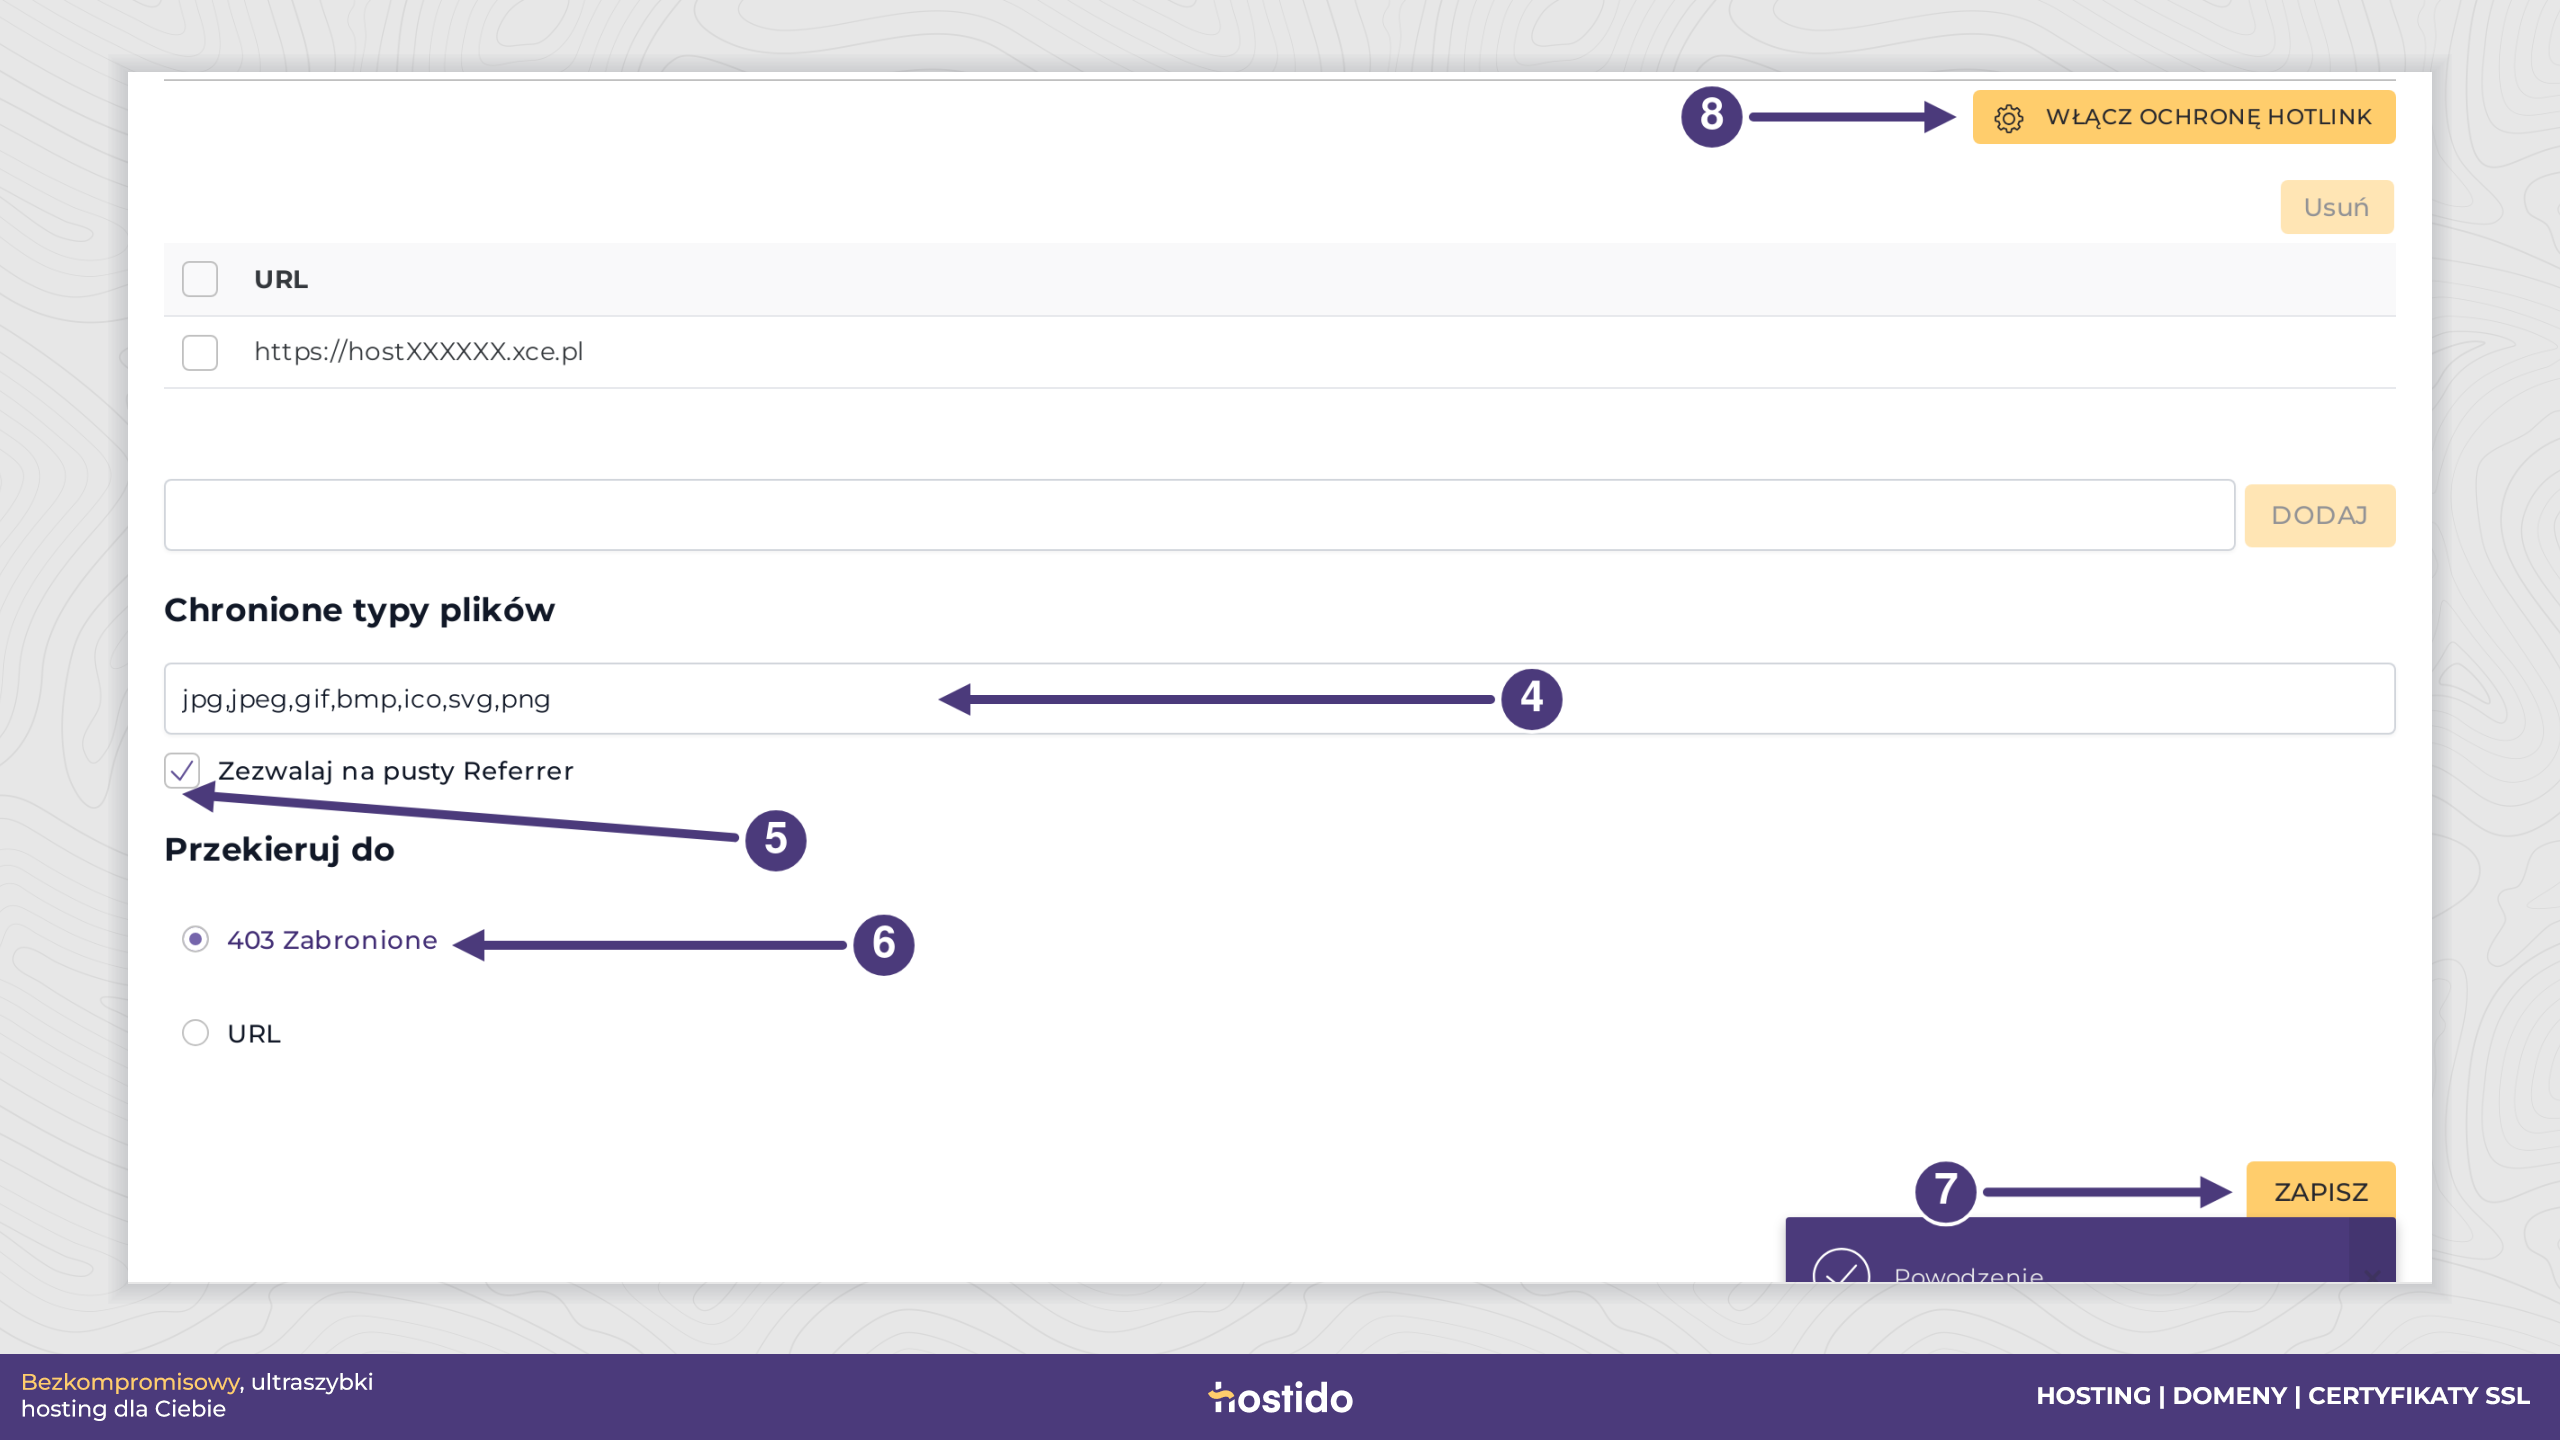
W polu Chronione typy plików pozostaw potrzebne rozszerzenia rozdzielone przecinkami (4). Domyślna lista obejmuje popularne obrazy, m.in. jpg, png i svg. Dopasuj ją do plików, które chcesz chronić, zamiast dopisywać wszystkie rozszerzenia witryny.
Opcja Zezwalaj na pusty Referrer pozwala pobrać plik, gdy przeglądarka nie przekazuje adresu strony odsyłającej. Jest to potrzebne m.in. przy bezpośrednim otwarciu adresu lub niektórych ustawieniach prywatności. Zwykle warto ją pozostawić włączoną (5).
W sekcji Przekieruj do wybierz 403 Zabronione (6), jeżeli obca strona ma otrzymać odmowę dostępu do pliku. Opcja URL służy do wskazania własnego adresu zastępczego. Kliknij Zapisz (7), aby zachować ustawienia.
Ochrona korzysta z informacji Referrer i nie jest pełnym zabezpieczeniem przed pobieraniem lub kopiowaniem plików. Nie zastępuje logowania ani ochrony poufnych katalogów.
4. Włącz ochronę i przetestuj stronę
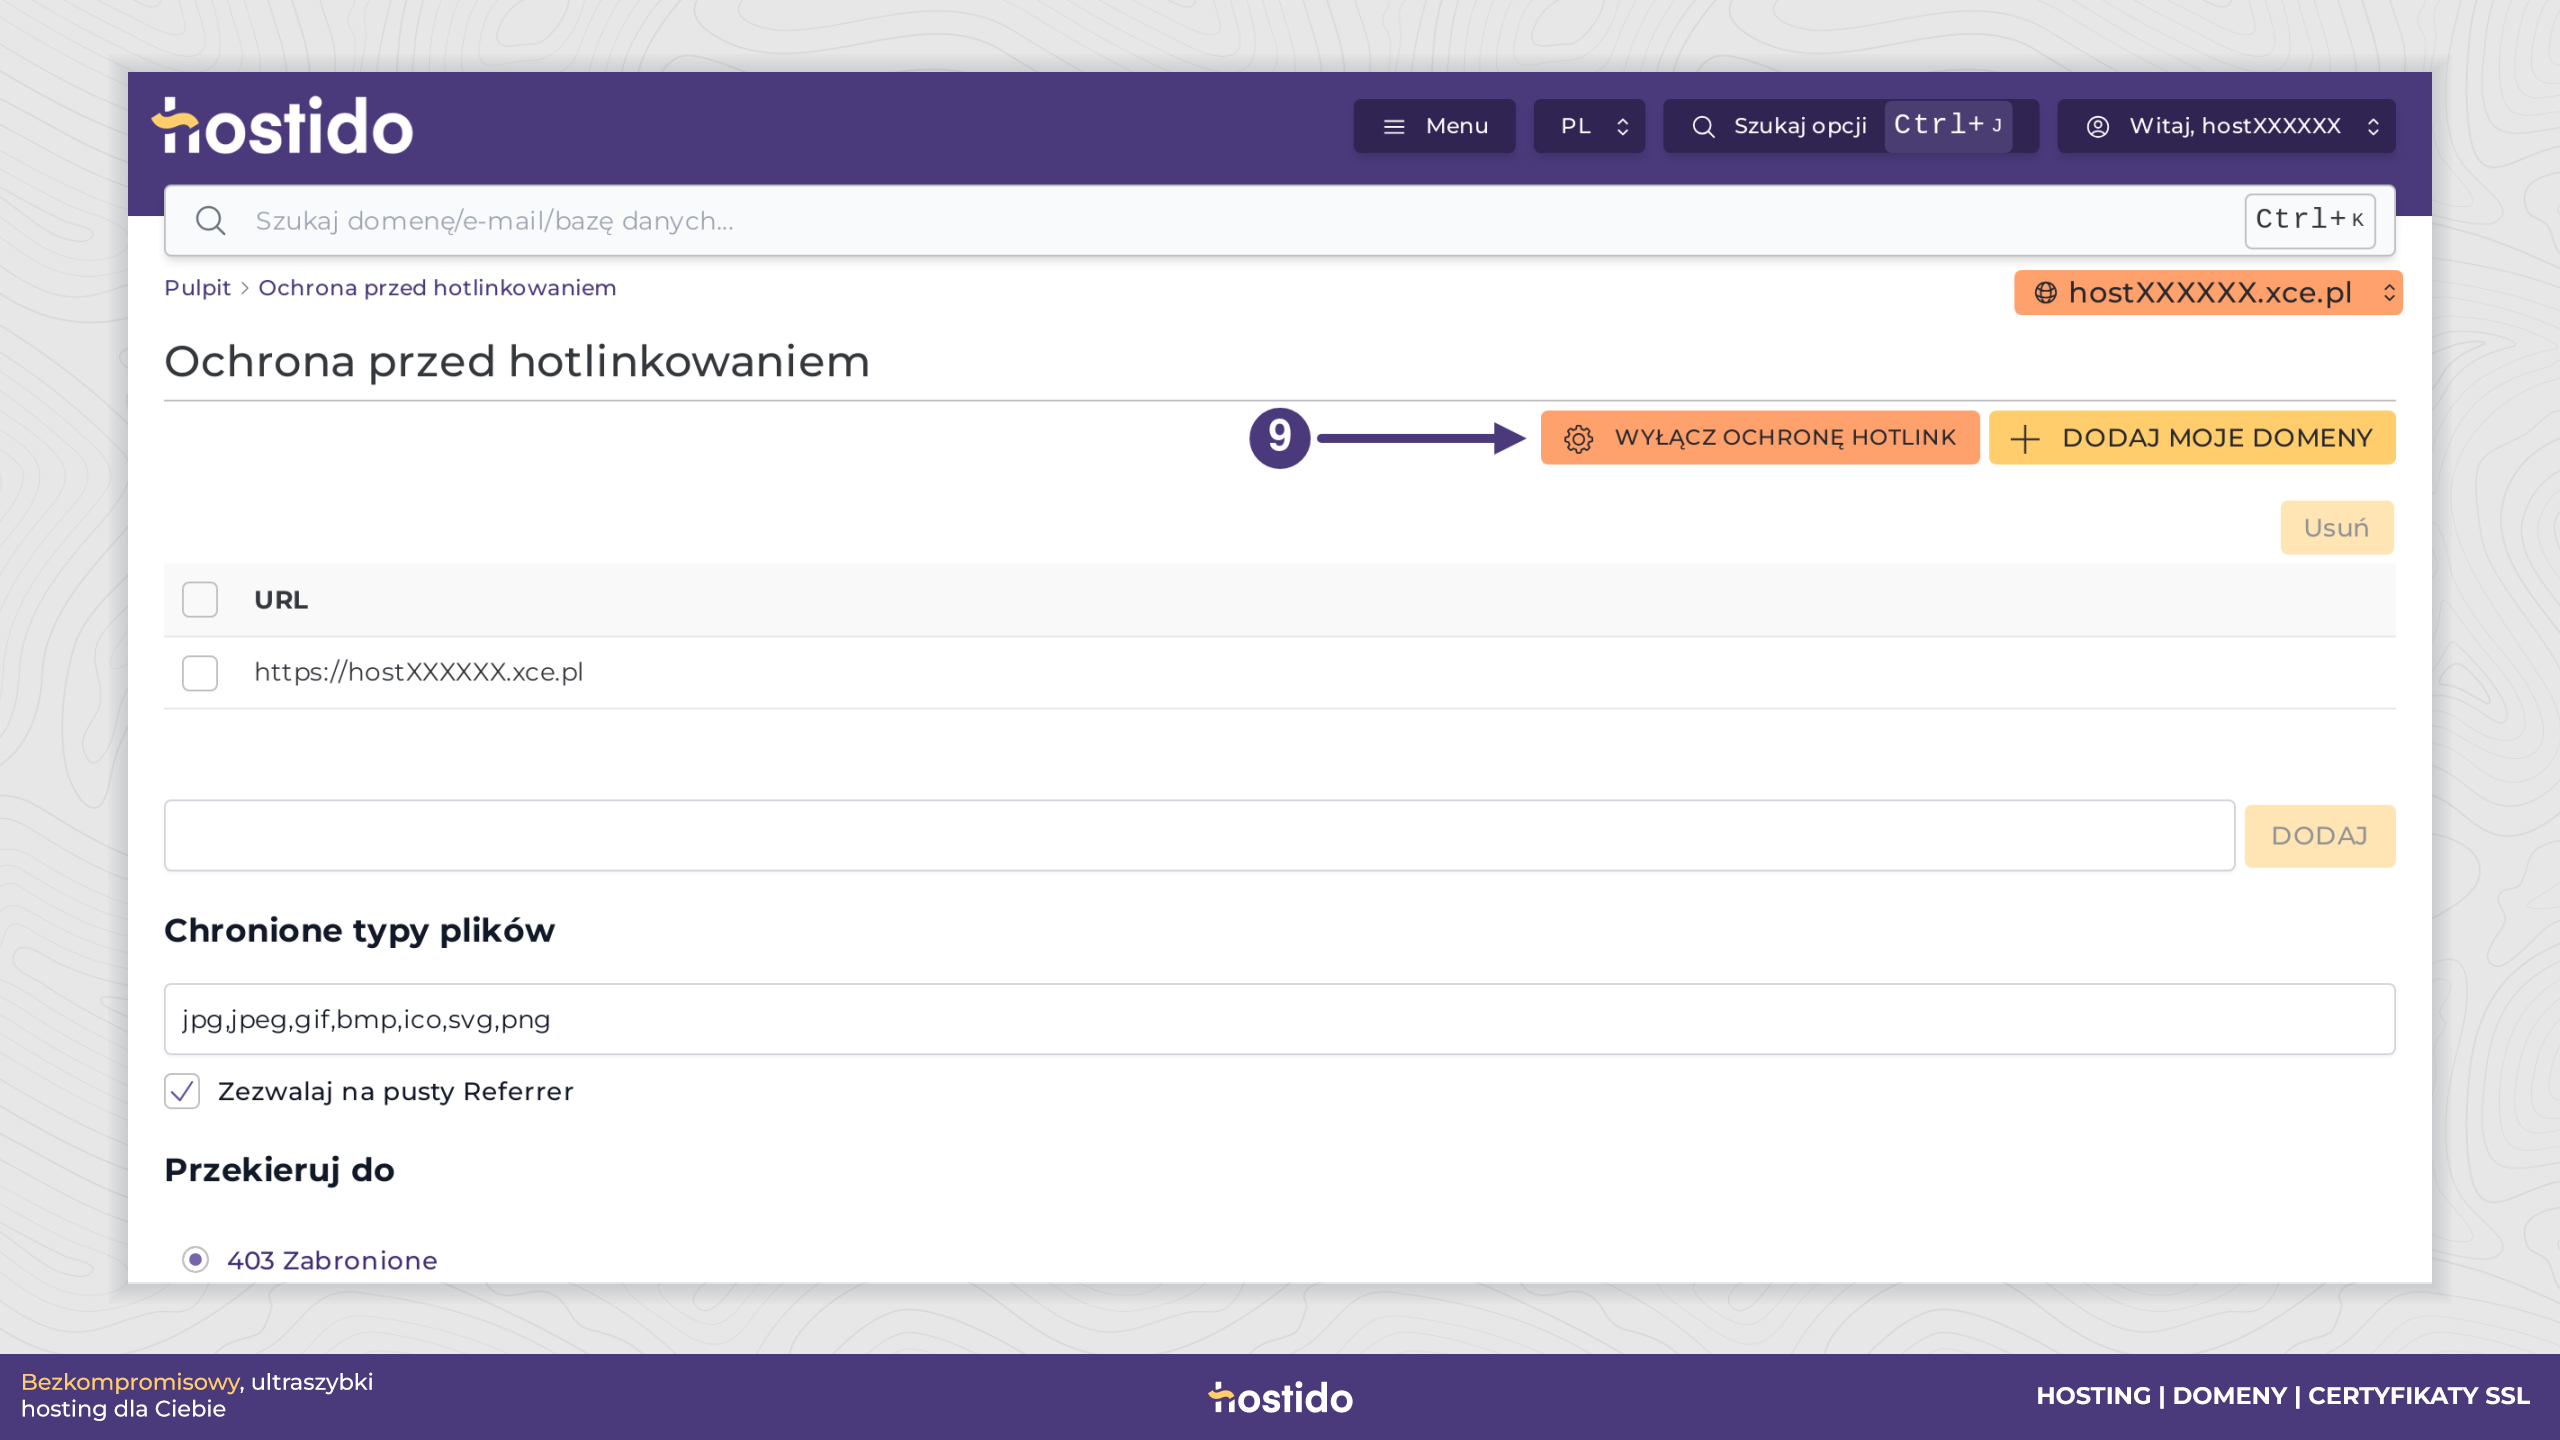
Kliknij Włącz ochronę Hotlink (8). Po włączeniu przycisk zmieni się na Wyłącz ochronę Hotlink (9). Sprawdź, czy na liście nadal widnieją właściwe dozwolone adresy.
Otwórz własną stronę i sprawdź obrazy na kilku podstronach. Jeżeli korzystasz z CDN, również sprawdź pobierane przez niego pliki. Następnie przetestuj osadzenie chronionego obrazu na drugiej, kontrolowanej stronie, której adresu nie ma na liście dozwolonych.
Prawidłowy wynik to działające pliki na własnej witrynie i blokada osadzania z niedozwolonego adresu przekazanego jako Referrer. Samo otwarcie obrazu w nowej karcie nie sprawdzi tej blokady, zwłaszcza gdy dopuszczasz pusty Referrer.
Jeśli obrazy znikną także na własnej stronie, użyj Wyłącz ochronę Hotlink, sprawdź dozwolone adresy i reguły pamięci podręcznej, a potem ponów test. Nie usuwaj przy tym innych reguł witryny z pliku .htaccess.